设想店铺已经显示 Cookie 横幅,一笔测试订单却在广告平台出现了两次。横幅无法告诉你:两条事件分别由谁发送、依据什么同意状态、平台是否把它们算成了两次购买。本课从访客选择开始,依次核对保存的同意、发送来源和接收平台的处理结果。
9 个部分 · 3 个检查点
课堂店铺销售实体桌面收纳用品,准备了 Variant A/B,并计划先服务美国市场,使用 USD 和英语。这些是教学计划,不证明商家是美国实体、适用某项法律、已取得收款资格或已完成测试。下方历史开发店铺有自己的设置,不能把截图当作你当前店铺的同意记录或合规结论。
完成后请留下隐私与事件清单:适用地区、政策与偏好链接、退出入口、客户请求负责人,以及每个发送来源的安装位置、负责人、事件、用途、接收方、数据保存和删除安排、同意行为及去重证据。横幅可见、后台保存、像素已连接、平台收到事件,是不同的验收结果。
开始前先确认店铺和权限,核对实际隐私政策,再列出分析、广告、聊天、评论和营销 App。主题代码、App embed、Tag Manager、渠道集成和服务器发送也要进入清单。准备无痕会话和事件调试工具,只使用受控测试资料。共享记录和截图不要包含真实客户请求、身份证明、凭据或未经脱敏的客户事件载荷。
本课先解决这些问题
第一步:确定地区与隐私设置的范围
Cookie 横幅负责收集选择;同意管理集成负责保存并传递选择。像素订阅客户动作,再把数据发给目标服务。服务器集成可以在浏览器网络面板之外发送数据。先把这些职责分开,才能判断某个开关控制到了哪一段。
实际义务取决于商家、客户、数据、用途和服务。美国首发计划不直接决定某州法律是否适用,一个国家的横幅设置也不能替代另一个国家的要求。请负责人记录适用依据与待复核问题,不要只为少一个弹窗而移除必要的隐私入口。
找到设置,再记录真实范围
检查 Customer privacy
界面路径: SettingsCustomer privacy
查看 Privacy policy、Cookie banner、Data sharing opt-out page、自动或手动设置,以及已安装的隐私 App。记录选定地区、内容和语言、政策 URL、保存状态、负责人及复核时间。客户访问和删除请求还需要到 Customers 查看,并不一定在本页显示为卡片。
核对政策是否描述了真实的数据收集、使用、分享、接收方、保留安排及联系和请求路径,包括第三方服务。自动生成的内容仍需要业务复核和版本负责人。保存后重新打开设置,再从前台核对相关链接。
怎样算完成
保留地区选择、自动化状态、政策版本、前台路径和证据位置。后台列出选项,不证明它们适用于当前业务,也不证明后续发送行为正确。如果结果不对
找不到控件时,先确认当前店铺、页面标题、权限、可用功能和保存反馈,再查看完整区域;不要在名称相近的政策页面来回修改。
历史总览显示:自动化未开启,页面列出政策、Cookie banner、数据分享退出入口,Shopify Network Intelligence 为 Enabled,下方还有营销设置及美国数据托管位置。Network Intelligence 是全局设置,横幅和退出地区另行配置。改变全局设置前,要先检查披露及依赖它的 App、功能;数据托管位置也不能代替完整接收方清单或合规复核。
后台路径: Settings > Customer privacy
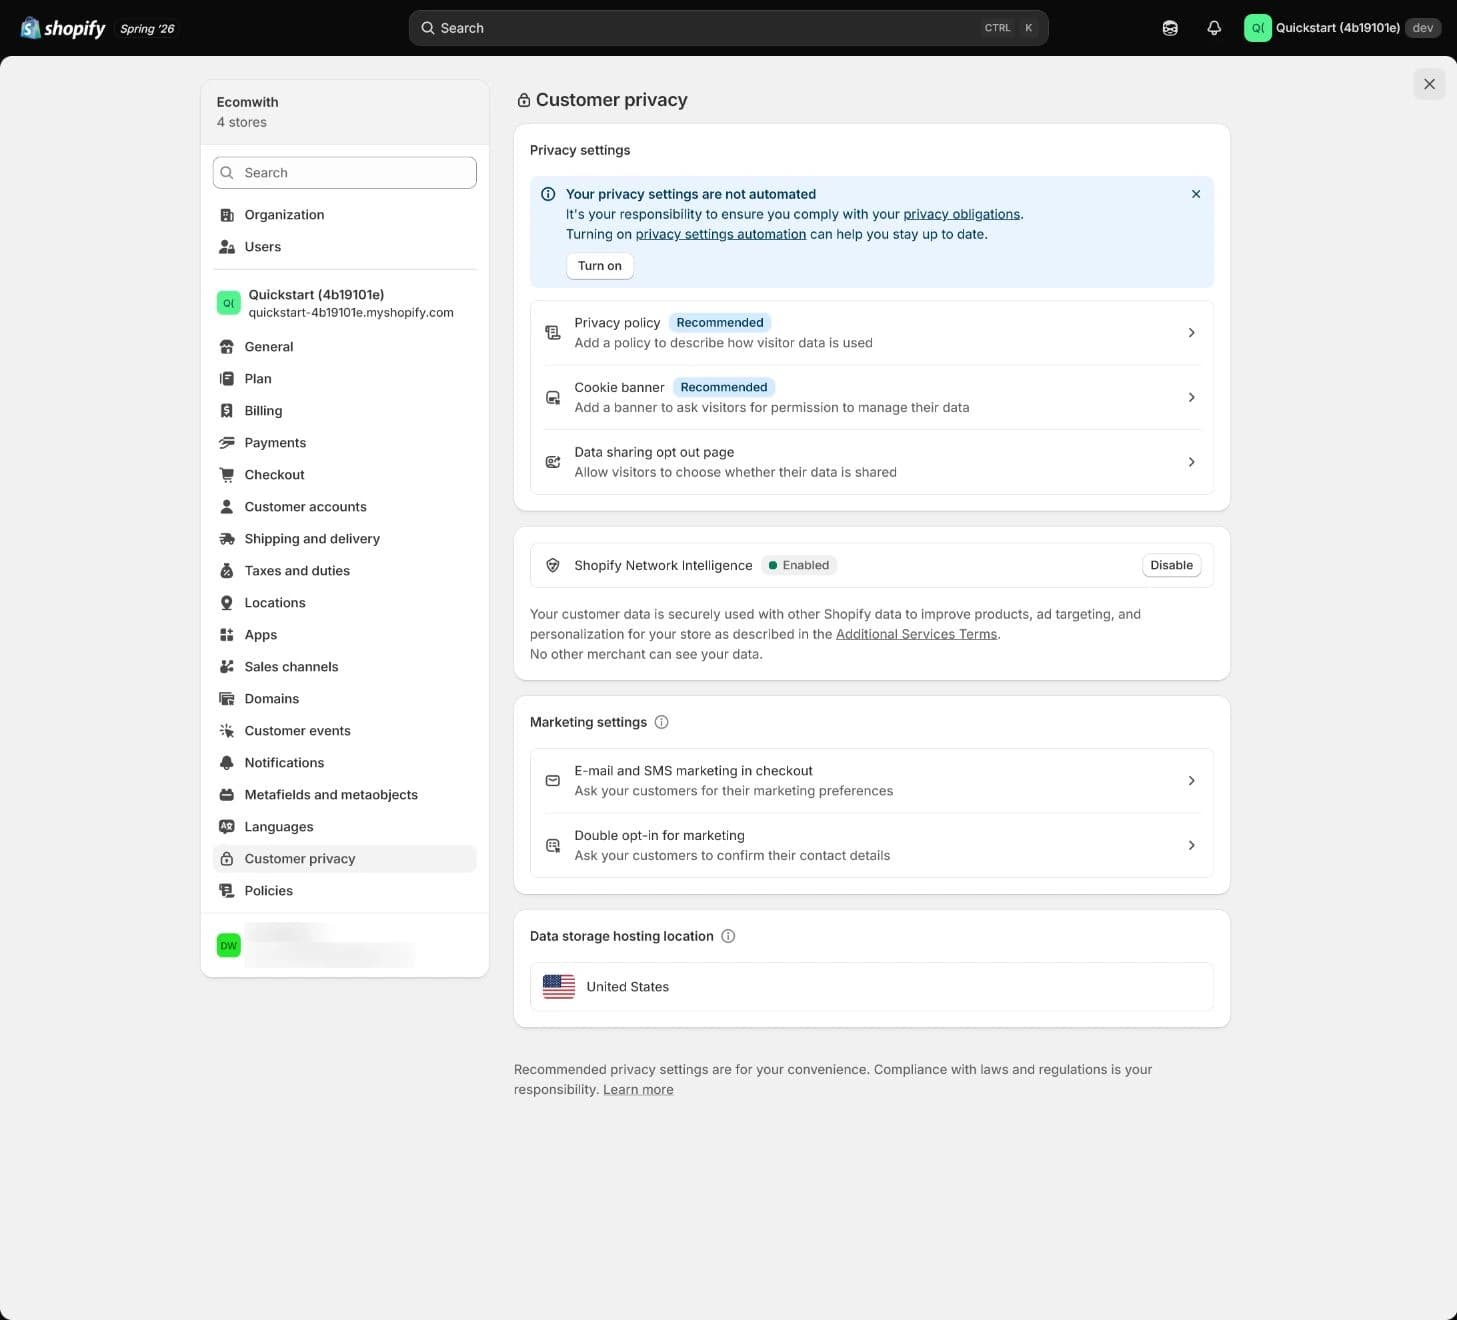
历史开发店铺截图,用于辨认完整隐私区域及不同控件。它不证明当前地区适用性、保存的同意、事件发送或法律合规。
第二步:检查横幅,也检查选择是否保存
请按目标地区和语言测试,不能只从自己所在地看一次。Shopify 横幅会把选择传给 Customer Privacy API;第三方同意管理平台(CMP)则需要正确集成,其同意地区也要与 Shopify 设置一致。主题和其他第三方发送来源可能需要各自的集成,Shopify 横幅不会自动接管所有安装。
分别检查展示、保存和后续行为
查看 Cookie banner 与偏好
界面路径: SettingsCustomer privacyCookie banner
检查 Regions and content、自动或手动模式、文案、政策链接、颜色和位置。保存并重新打开后,用干净的无痕会话访问目标地区前台,分别测试 Accept、Decline,以及 Manage preferences 中只允许部分用途的选择。检查移动端和键盘操作、语言可读性、关键按钮是否被遮挡,拒绝后基本浏览与购物车是否仍可用。
从客户可找到的 Cookie preferences 入口重新打开偏好,查看已保存选择,修改后刷新页面,再观察后续事件。改变同意不等于先前数据已经删除,保留与删除请求另有处理流程。
怎样算完成
记录地区、语言、浏览器、时间、初始 Cookie 状态、选定用途、保存后的同意结果和事件观察。点击按钮或横幅消失,都不能单独证明选择已传给发送来源。如果结果不对
某地区看不到横幅时,检查配置地区、实际地区识别、market preview 与真实入口、已保存偏好、缓存、语言及同意 App 冲突。Decline 后仍有追踪时,先定位发送来源及其同意集成,再逐个修复、复测。
实现人员还要区分访客保存了什么选择,以及 Shopify 据此允许哪些处理。后者同时考虑商家配置与识别地区。既要检查初始权限,也要检查选择改变后的更新;不要替访客自动同意,也不要直接修改 Shopify 的同意 Cookie。本课要求核对现有机制,不要求另装追踪代码。
下图编辑器的 Regions 明确写着 Not visible in any region。中部预览了 Manage preferences、Accept、Decline、Privacy Policy 链接,下方显示颜色和位置选项。它能帮助检查控件,却不能证明目标地区客户看到了横幅,或任一选择已保存。
后台路径: Settings > Customer privacy > Cookie banner
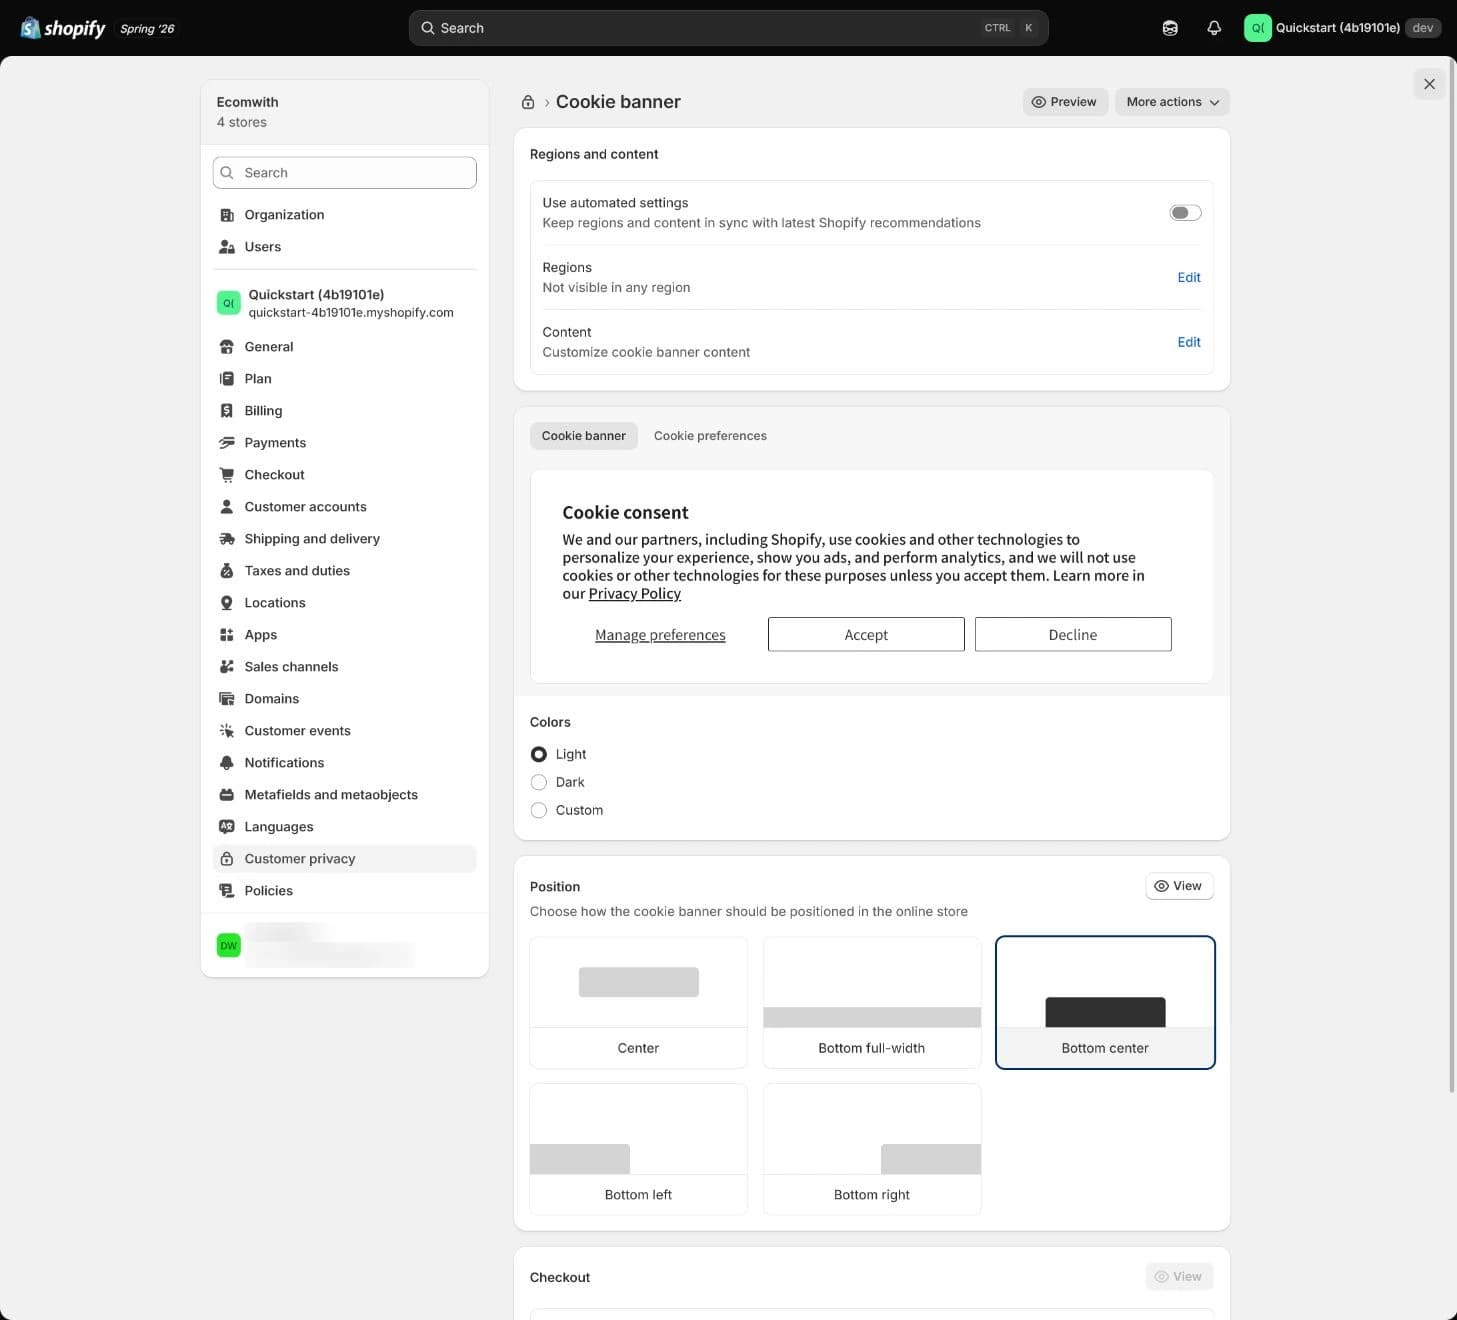
历史编辑器截图:地区为 Not visible in any region。预览不证明真实前台展示、同意保存、拒绝后的事件行为或当前法律适用性。
第三步:把退出与访问、删除请求分开
Cookie 同意、出售或分享及定向广告退出、数据访问、删除,是不同的请求。每类都需要可找到的入口、负责人和备份人员、适用的核验规则、响应时限、受控记录及接收方交接,不能只靠某个人记得怎么处理。
下方核对项的“身份验证”须按请求类型理解。以受 CCPA 约束的商家处理加州消费者出售或分享退出为例,加州总检察长说明,此类退出不应像知情、删除请求那样要求身份核验;为正确关联请求,可能仍需有限资料。不要给所有请求套同一份身份证明要求或同一个时限。课堂的美国销售计划不证明 CCPA 已适用,负责人仍需确认覆盖条件与当前流程。
让公开入口和内部处理都能追溯
核对退出与请求流程
界面路径: SettingsCustomer privacyData sharing opt-out page; Customerscustomer profileMore actions
查看退出页面的地区、文案和菜单位置,再从目标市场前台实际找到链接。检查政策与偏好入口是否易于发现。相关场景还应包含 Global Privacy Control:Shopify 会在配置了数据出售退出的地区响应 GPC,但第三方接收方和服务器集成仍需分别核对。
记录 Request customer data 的访问路径、Erase personal data 的删除路径、所需人员权限及适当的身份核验。用虚构请求走读接收、分类、计时、升级、接收方跟进和结案流程,不要为练习提交真实删除或导出真实客户资料。
怎样算完成
留下入口 URL、请求类型、适用性判断、负责人和备份、需要或不需要核验的规则、时限依据、记录位置及接收方跟进。Shopify 抹除个人数据不同于删除客户档案,订单历史可能仍保留,管理范围以外的公司也需要跟进。如果结果不对
客户找不到退出入口时,从前台政策链接和目标市场菜单回溯,不要把后台开关当作客户入口。负责人、核验规则或时限未明确时,记录阻塞项和复核人,不要默认收取更多身份证明。
第四步:登记每个发送来源及其隐私边界
Customer events 管理 App pixel 和 custom pixel。App web pixel 运行在 Shopify 的 strict sandbox,custom pixel 运行在 lax sandbox。沙箱限制执行环境及可用数据,但不证明已经取得合法权限、映射准确、接收方正确,也不等于沙箱外没有其他代码。
安装位置与责任,不等于 Connected 状态
| 项目 | 管理范围 | 负责人需要核对什么 |
|---|---|---|
| App pixel | 由 App 或渠道集成安装和管理;App web pixel 使用 strict sandbox。 | 提供方、目标 ID、事件、声明的隐私用途、App 权限、同意更新,以及是否另有服务器路径。 |
| Custom pixel | 店铺自行添加到 Customer events 的代码,使用 lax sandbox;放在这里的 GTM 也受该沙箱限制。 | 代码负责人、订阅和事件映射、接收目标、Permission 用途、Data sale、保存与连接状态,以及实际行为。 |
| 主题、App embed 或独立 GTM | 安装在像素管理器之外,有自己的执行和同意传递路径。 | 加载位置、发送内容、隐私集成、重复接收目标,以及谁能按流程修改。 |
| 服务器或 App 后端 | 可以不经过浏览器网络面板发送;断开浏览器像素不能代表全部停止。 | 触发来源、载荷和用途、接收方、同意与退出传递、保留安排、重试行为及负责人。 |
增删代码前先建立事件来源清单
检查 App pixels 与 Custom pixels
界面路径: SettingsCustomer events
按分析和广告目标平台,填写来源与安装位置、目标 ID、负责人、是否仍使用、事件列表、用途、字段、接收方、保留安排和同意要求。聊天、评论和营销 App 即使不表现为像素,也需要登记其数据收集。补上主题、GTM、App embed、渠道和服务器的对应来源。
把业务动作、源事件和目标事件名称逐项对应。Shopify 的 page_viewed 并不自动等于某个平台的 page_view 或 PageView。商品浏览、add_to_cart、结账和 purchase 都要能追溯到实际页面、商品和订单上下文,不能只凭名称相似就视为同一个事件。
怎样算完成
在配置为需要同意的地区,Shopify 像素管理器按像素声明或配置的权限运行。Custom pixel 的 Permission 与 Data sale 分别检查。配置为数据出售的像素通常不为已退出访客运行,支持 limited data use 的情况例外;需要进一步核对该模式实际发送什么。如果结果不对
未知或重复来源先保留目标、安装位置、代码或版本引用、负责人和观察结果,再按负责人流程暂停或修复。不要为找回营销数据把 Permission 改成 Not required。代码已保存和 Connected 都不能替代发送与同意测试。
历史 Customer events 页面是空列表,只有 Add custom pixel 和 Explore pixel apps 入口,没有安装、连接或去重结果。在真实店铺中,custom pixel 保存代码与连接是不同状态。Disconnect 会保留定义;Delete 无法撤销,而且不会顺带移除主题和服务器副本。
后台路径: Settings > Customer events
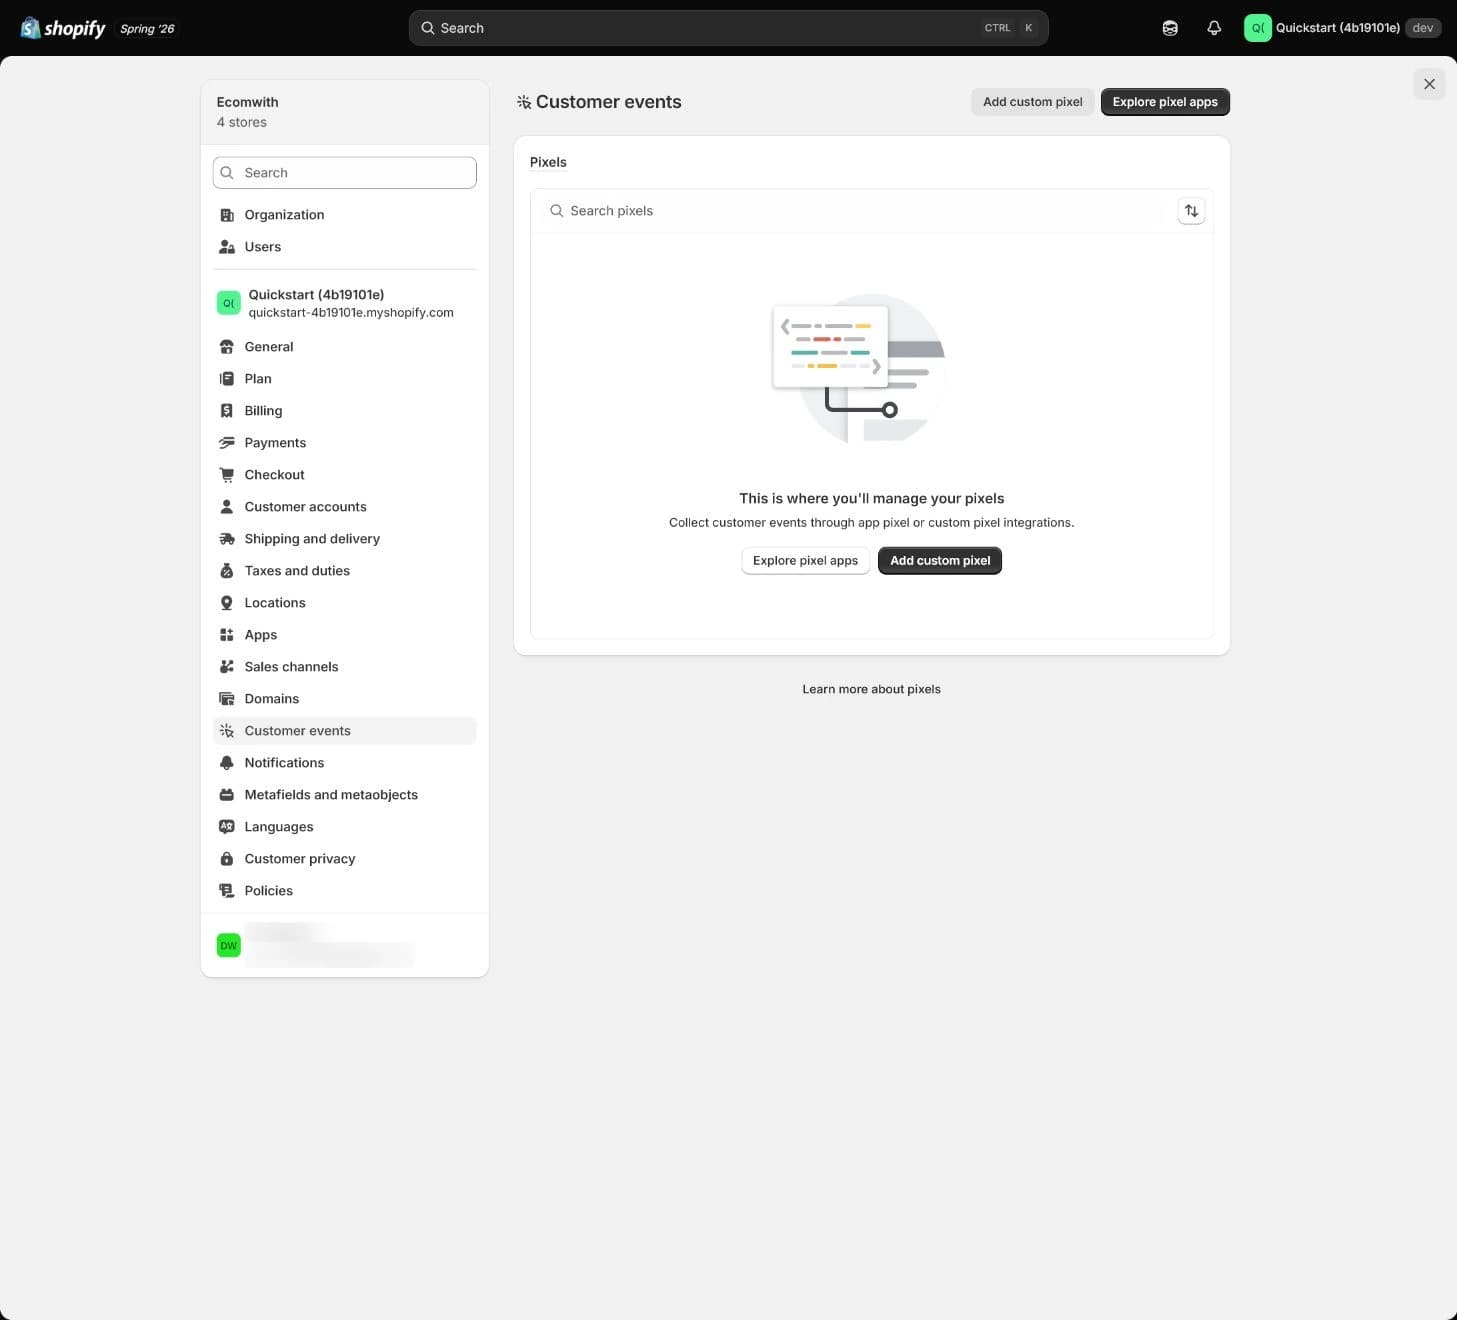
历史空列表用于定位像素管理器。图中没有发送来源、事件结果、同意状态或去重结论。
第五步:按目标平台处理重复事件
每个平台要有一套明确负责的安装方案,方案内部可以有分工清楚的浏览器与服务器路径。要解决的是无法解释的重复发送或计数,不能只看见两条路径就断定配置错误。新增发送来源之前,先查主题代码、GTM、App embed、渠道 App、custom pixel 和服务器集成。
本课使用的 Meta Pixel 与服务器 Conversions API(CAPI)去重方法,要求对应 Purchase 的事件名称一致,浏览器 eventID 与服务器 event_id 对应,并发送到同一个 Pixel 目标。记录 event_name、两端 ID 映射、时间、来源、金额、币种及平台实际去重结果。字符串相同不证明平台已收到或正确处理,也不能据此认定任意重复浏览器安装都会被去重。
GA4 web purchase 则要求每笔订单使用唯一且非空的 transaction_id,且不包含可识别客户的信息。不同订单复用 ID 可能少算购买,空 ID 也可能造成错误去重。这是 web stream 的规则,不能直接推广到 app stream。Meta event_id 不能替代 GA4 transaction_id;这些标识也不证明同意、金额、币种或时序正确。
可以先按订单整理证据:把同一笔测试购买的 Meta 浏览器记录与服务器记录放在同一行,核对它们能否共同追溯到这笔购买;另一笔购买另起一行。GA4 的交易标识再单独核对。这样先回答“是不是同一笔购买”,再看平台怎样处理对应事件,避免为了让记录看起来一致,把不同订单也填成同一个标识。
一次修复一个已知来源,再跑同一测试用例
追查一笔重复购买
界面路径: SettingsCustomer events; themeapp embedsGTMchannelserver inventory
先确定重复出现在哪个平台。用可追踪的测试订单,关联来源、时间、业务动作、金额和币种,以及该平台使用的标识。保留修改前的状态,再确定主安装负责人,以及浏览器与服务器是否属于有意保留的配对。
怎样算完成
按负责人流程一次只修改一个已定位的发送来源。独立用例先清理旧同意状态、重载页面,再跑同一编号测试用例,并关联订单和本轮运行标识。Meta 与 GA4 分别比较修改前后的发送和平台处理。如果结果不对
不要同时移除两条路径而失去对照,不要新增发送来源掩盖原故障,也不要把订单金额除以二来遮住重复。未查清的来源保留调查单;修复、复测后再把数据用于上线或广告判断。
第六步:按同意状态测试完整购买链路
测试前写明目标地区、实际识别地区、浏览器、语言、URL、工具、同意配置、发送来源与预期行为。干净的无痕会话能排除旧选择,但不会自行改变地理位置。保持商品、Variant、数量和测试流程一致;完整购买只能使用另行确认的受控流程及可追踪的测试标识,未执行的阶段保留为待验证。
如果采用“获得许可前阻止可选分析和营销”的需同意基线,unset 和拒绝状态就不应开始这些被禁止的收集。Google advanced consent mode 是另一种有文档定义的配置:拒绝时仍可能发送同意信号及不使用 Cookie 的测量;basic mode 则在同意前阻止标签。Decline 后的一条网络请求是排查线索,不能直接当作违法结论,也不能当作配置有效的证明。先确认发送来源、存储、字段、用途、接收方、同意信号和批准使用的模式,再按适用要求处理例外。
未选择、Accept、Decline,都要分别测试完整购买链路。每个状态使用独立的干净会话,从浏览商品、加购、结账走到受控测试购买,并核对浏览器和服务器的发送结果,不能只在已接受的会话中测试购买。如果某个状态无法安全完成购买,记录停止的位置和原因,后续阶段保留为待验证,不能算作通过。下表列出的首页和购物车检查只是起点;必要购物功能与可选分析、广告处理仍按上文分别判断。
同意状态与事件测试矩阵
| 项目 | 受控操作 | 预期结果与保留证据 |
|---|---|---|
| Unset/首次访问 | 在目标地区的干净会话打开首页,尚不作选择。 | 横幅按配置地区显示;所选基线下,需要同意的可选收集仍被阻止。保留初始权限、浏览器、时间和发送结果。 |
| Decline | 拒绝可选用途,再浏览商品和购物车。 | 保存的拒绝传给相关来源,被禁止的追踪不继续,基本功能仍可用。任何请求都要结合既定模式和载荷检查。 |
| Accept/部分偏好 | 接受后,再单独测试仅允许部分用途;检查浏览、加购、结账和受控测试购买。 | 处理遵循保存的用途。保留页面和商品上下文、事件次数、来源、同意、订单与运行标识,以及相关 Meta 映射和 GA4 transaction_id。 |
| 修改或撤回 | 从 Cookie preferences 改变选择,分别在刷新前后触发后续动作。 | 新权限传给发送来源,旧选择不能继续绕过。记录改变时间和后续事件流;删除既有数据另行处理。 |
| 干净会话复测 | 清理旧 Cookie,分别重测 unset、接受和拒绝。 | 结果可重现,而非沿用已授权会话。保持用例输入一致,分别记录本轮编号。 |
| 数据出售或分享退出 | 使用相应公开退出入口,适用时加入启用 GPC 的测试环境。 | 核对 custom Data sale、受支持的 limited data use、Shopify 状态,以及第三方和服务器的后续处理。Cookie 同意不能替代本行。 |
| 重复来源审计 | 对同一业务动作,比较 Customer events、主题、App、GTM 和服务器路径。 | 没有无法解释的重复;有意保留的 Meta 双路与 GA4 web 交易标识各有证据。留下负责人、时间线及前后对照。 |
只有权限、预期处理、事件上下文与次数、目标平台证据同时吻合,才把该行标记通过。购买过程中的必要功能,与可选广告和分析分开记录。拒绝用途仍在处理却无合理、经复核的说明,或购买重复、来源无人负责时,暂停上线调查。一次接受后的购买、Connected 标签、一条网络请求,都不能代替其余状态的核对。
看懂观察差额,不把它写成流失客户
看一个课堂比较:在演示窗口里并列放入 100 次前台访问、70 次分析同意选择,以及 68 个 GA4 sessions。算术差额是 100 减去 68,即 32。这些是示例计数,不是可以互换的人数。
同意设置和技术行为会改变分析工具能观察到的数据。不能据此声称流失了 32 位客户、转化率下降,或所有差额都来自拒绝。先核对单位、时段、会话定义、同意率的统计方法、被阻止的来源、技术故障及建模,再解释差异。实际业务活动、记录的同意和平台可观察数据要分开比较。
练习:选择能修复来源的动作
下方情境讨论 Customer events 与主题代码造成的、无法解释的重复。有意配置的 Meta 浏览器与服务器配对仍需单独核对;练习不会改变真实安装。
怎样处理重复购买?
自测未作答
做到什么程度才继续
| 做到这样算完成 | 出现这些先停下 |
|---|---|
目标地区的隐私和退出入口可用,选择已保存并传到相关来源,page_view、add_to_cart、purchase 的行为可解释且无未解释的重复;缺失测试明确保留为待验证。 | 购买重复且无法解释,拒绝或撤回后仍有被禁止的处理,发送来源不明,或客户请求无人负责时,先暂停。 |
| 凭什么判断 保留地区设置、公开链接、请求流程、来源与用途清单、同意矩阵,以及可追溯的订单和平台核对。这些只证明已检查的范围,不构成整体法律或上线批准。 | |
留下清单与待处理事项
在这里概括实际值、阻塞项、负责人、复核时间和受控证据位置。浏览器会自动保存记录,换设备前先导出。原生笔记字段上限为 2000 字符,只放摘要;更长证据另存受控清单,不要写入真实客户载荷或身份资料。
这份课程记录能说明什么
先观察
先选择处理动作
回到发送来源修复
实际核对仍未完成
已记录判断与三项核对
下一步审查 Apps 与 sales channels 的业务任务、权限、数据路径和退出方案,同时处理未知发送来源与接收方跟进事项。这些都需要各自核对,不能由隐私横幅代为批准。
这一课还没有完成的检查点。可以从「直接动手」开始。
自测未作答
常见问题
- 打开 Cookie banner,就完成隐私工作了吗?
- 没有。还要核对适用性、政策是否准确、地区展示、保存的选择、偏好和撤回、退出、客户请求、各个发送来源、接收方及保留安排。模板、页面或横幅不能证明法律合规。
- App pixel 和 custom pixel 有什么区别?
- App 或渠道管理 App pixel,custom pixel 是店铺在 Customer events 自行添加的代码。两者使用不同沙箱,但都要检查事件、数据、用途、负责人和同意行为;主题与后端发送还可能在这些条目之外。
- Cookie banner 是否所有国家都一样?
- 不一定,配置、适用要求、语言和地区行为都可能不同。按目标地区与实际入口检查,不能只看自己所在地,也不能由美国销售计划推定所有客户权利。
- Meta 浏览器和服务器都有 Purchase,就一定重复了吗?
- 可能是有意保留的配对。本课方法要求核对同一 Pixel 目标上的事件名称与浏览器 eventID、服务器 event_id,并查看平台实际去重。GA4 web purchase 另用唯一且非空的 transaction_id,两套证据不能互相代替。
- 为什么 Pixel 的购买数可能多于订单?
- 可能涉及重复安装、测试订单、跨域行为、退款和报表口径、归因窗口。先查同一订单的来源、标识、金额币种及时间线,不要只用广告平台总数解释。
- 加了横幅后 GA4 sessions 下降,就证明流量下降吗?
- 不能。实际业务活动、记录的同意和可观察分析数据需要分开。同意配置、拦截、实现、会话定义和建模都可能改变可见性。上方示例计数不能量出流失客户,也不能单独确定原因。
- Connected 或一次接受后的购买能结束验收吗?
- 不能。还要检查 unset、拒绝、接受与部分偏好、修改或撤回、退出和干净会话,并核对来源及各平台去重。已连接无法证明同意、字段、金额或重复事件已正确处理。
沿未解决的数据路径继续
算一算:四个追踪配置,哪一个最该先停
四个追踪配置(示例数据)。规则:同意之前发生的事件是合规问题,重复上报是数据问题;合规问题要先停,数据问题可以后修。
四个配置在同意前后的行为
| 项目 | 同意横幅 | 同意前的事件 | 同意后的事件 |
|---|---|---|---|
| 配置 A | 有,覆盖主要地区 | 只发必要事件 | 正常上报 Purchase 一次 |
| 配置 B | 有 | 仍然上报 Purchase 与广告点击 | 正常上报 |
| 配置 C | 有 | 只发必要事件 | 同一个 Purchase 上报两次 |
| 配置 D | 无横幅 | 只发必要事件 | 正常上报 |
先自己判完再往下看。 指出哪一个最该先停,并说明重复上报的 C 为什么排在它后面。
对答案:配置 B 最该先停——它在访客还没同意时就把 Purchase 和广告点击发了出去,这是先发生、可追溯、需要立刻停的问题。C 的重复上报会让转化数虚高,但它发生在同意之后,属于口径要修的数据问题;D 缺横幅是覆盖缺口,要先确认面向哪些地区再定,不是当场停。最容易误判的是 C:重复上报看起来更「脏」,但脏数据可以重算,未经同意发出去的事件收不回来。