Shopify 的用户权限要能回答两个问题:谁在操作,为什么需要这项权限。先让每个人独立登录,按工作分配角色;同时验证两步验证、恢复方式和离职撤权。不要用共享店主密码来解决邀请或权限问题。
10 个部分 · 3 个检查点
要点 每项访问都要有用途和负责人
权限矩阵应写清人员、任务、角色、店铺范围、批准人和复核日期。角色页面只说明配置范围;受邀者身份、登录验证、恢复码保管和撤权结果还要分别确认。
本课以一家准备销售桌面收纳产品的商店为例。计划先面向美国,以 USD 定价、用英语服务;店主负责长期控制,运营维护商品和订单,外部开发者只改主题。这些是示例计划,不代表商店已经保存这些设置,也不证明美国主体、收款资格或上线条件成立。先按当前情况整理人员和权限;General 中的店铺资料是否已完成,仍要单独核对。
这篇要解决的问题
先分清账号、角色和所有权
用户账号对应一个人的登录身份;权限是这个身份可以执行的具体动作,例如查看订单、编辑商品或导出客户。角色(Role)把一项工作需要的权限放在一起。分配角色以后,还要检查这个人能进入哪些店铺。角色名称相同,不代表店铺范围和最终可执行动作相同。
店主(Store owner)承担商店所有权;每家店只有一个店主。组织(Organization)可以管理多家店,组织所有者和组织管理员又有不同的管理范围。管理员角色不等于店主所有权,给用户完整权限也不是转让所有权。先看当前店铺、角色类别和作用范围,再判断谁能邀请、改角色或处理只有所有者能做的事项。
普通员工是你邀请来做日常工作的用户。合作方账号(collaborator)面向 Shopify Partner 等外部合作方,由对方请求访问、你审核权限;它不占普通员工名额,也不因此获得所有权或无限授权。把 Agency 叫作合作方,不能代替核实实际申请人和工作范围。
登录安全也要分开看。两步验证(two-step authentication,2FA)在密码之外再验证一项凭据,例如认证器验证码或安全密钥。Shopify 当前还会显示安全登录方式(Secure sign-in method),其要求可以涉及通行密钥(passkey)或两步验证。要求使用安全登录方式的开关,不证明某个用户已经完成并复测 2FA。
普通员工名额取决于套餐。当前 Basic 和 Starter 不支持添加普通后台员工,Grow 及以上按名额:Basic 与 Starter 为 0,Grow 5 个,Advanced 15 个,Plus 不限提供;开发店铺的用户限制另有规则。独自经营、没有员工名额时,由店主本人安全地操作,不要为了模拟团队而共享账号。确有人员需要再评估合适的方案;外部合作方也必须符合 collaborator 的实际用途。
用工作任务建立权限矩阵
示例商店的开发者要调整商品页的主题区块,并不需要下载客户名单或修改支付设置。把这项任务写成“主题调整”,就能解释需要哪项访问,也能判断客户导出为何应该关闭。最小权限的意思是只给完成已批准任务所需的范围;以后有新任务,再说明理由、批准期限和收回方式。
开始前列出所有会接触店铺的人,包括兼职、Agency、开发者和只看报表的人。梳理商品、订单、客户、营销、分析、财务、主题、设置及应用任务,并准备受控密码库、恢复码保管方式和离职清单。下面是分工起点,名称是工作说明,不是 Shopify 保证存在的内置角色。
桌面收纳商店的权限分工起点
店主
- 按任务考虑的访问
- 长期负责人唯一控制店主身份、所有权与恢复安排。
- 默认边界与复核
- 不把店主密码交给其他人;有员工账号条件时,日常工作按岗位分开。
运营
- 按任务考虑的访问
- 维护商品、处理职责内订单、管理获批折扣。
- 默认边界与复核
- 默认不含支付和用户管理;订单退款等动作要按具体职责单独批准。
客服
- 按任务考虑的访问
- 查询服务所需的订单与客户沟通信息。
- 默认边界与复核
- 不因需要查订单就开放支付设置、安装 App 或全量客户导出。
财务只读
- 按任务考虑的访问
- 从职责所需的报表、订单或财务查看范围开始。
- 默认边界与复核
- 检查具体财务字段和组织范围,不默认开放主题编辑或无关的付款设置。
开发者
- 按任务考虑的访问
- 主题与经批准的相关 App;按项目记录撤权日期。
- 默认边界与复核
- 客户导出、账单和支付默认关闭;调试例外必须说明任务、数据范围和期限。
外部合作方
- 按任务考虑的访问
- 审核真实请求人、项目任务和获批权限。
- 默认边界与复核
- 项目结束按期撤回,指定商店内的批准人和撤权负责人。
例如,客服查物流需要读取对应订单;这不等于客服需要改支付账号。权限矩阵要把“查看订单”和“修改付款设置”拆开。每行再补人员或脱敏标识、角色、店铺范围、权限理由、批准人、复核日期及证据位置。计划值不能标为已验证:只有保存后的分配与安全的岗位测试一致,才把该行标为通过。
确认当前店铺和唯一店主
在邀请任何人以前,先确认你正在处理哪家店,以及谁长期控制它。能进入后台只说明当前账号有访问权,不能据此认定你就是 Store owner。示例开发者交付主题后,商店仍需由长期负责人控制所有权和恢复方式。
确认所有权与人员清单
核对当前店铺与 Store owner
界面路径: SettingsUsers
检查店铺名称、后台地址和 Users 列表,在用户详情中确认 Store owner。若商店属于组织,同时区分 Organization owner、Organization administrator 与 Store owner,核对各自可访问的店铺。
做完后应该看到
留下店主用途、长期负责人、日常操作账号安排和恢复负责人的清楚分工。怎样算完成
负责人确认账号由本人控制,角色与正确店铺一致,没有其他人共用店主密码。如果结果不对
无法确认店主或组织范围时,暂停邀请和扩大权限,由长期负责人核实。不要在名称相近的另一家店继续修改。留下证据
记录脱敏账号标识、负责人、复核时间和证据位置,不保存密码或实际恢复信息。
用户列表帮助你区分身份、状态和角色。下图是历史开发店铺的英文界面,中文历史参考为“设置 → 用户”。实际后台标签改变时,还要核对页面标题和目标区域。
后台路径: Settings > Users
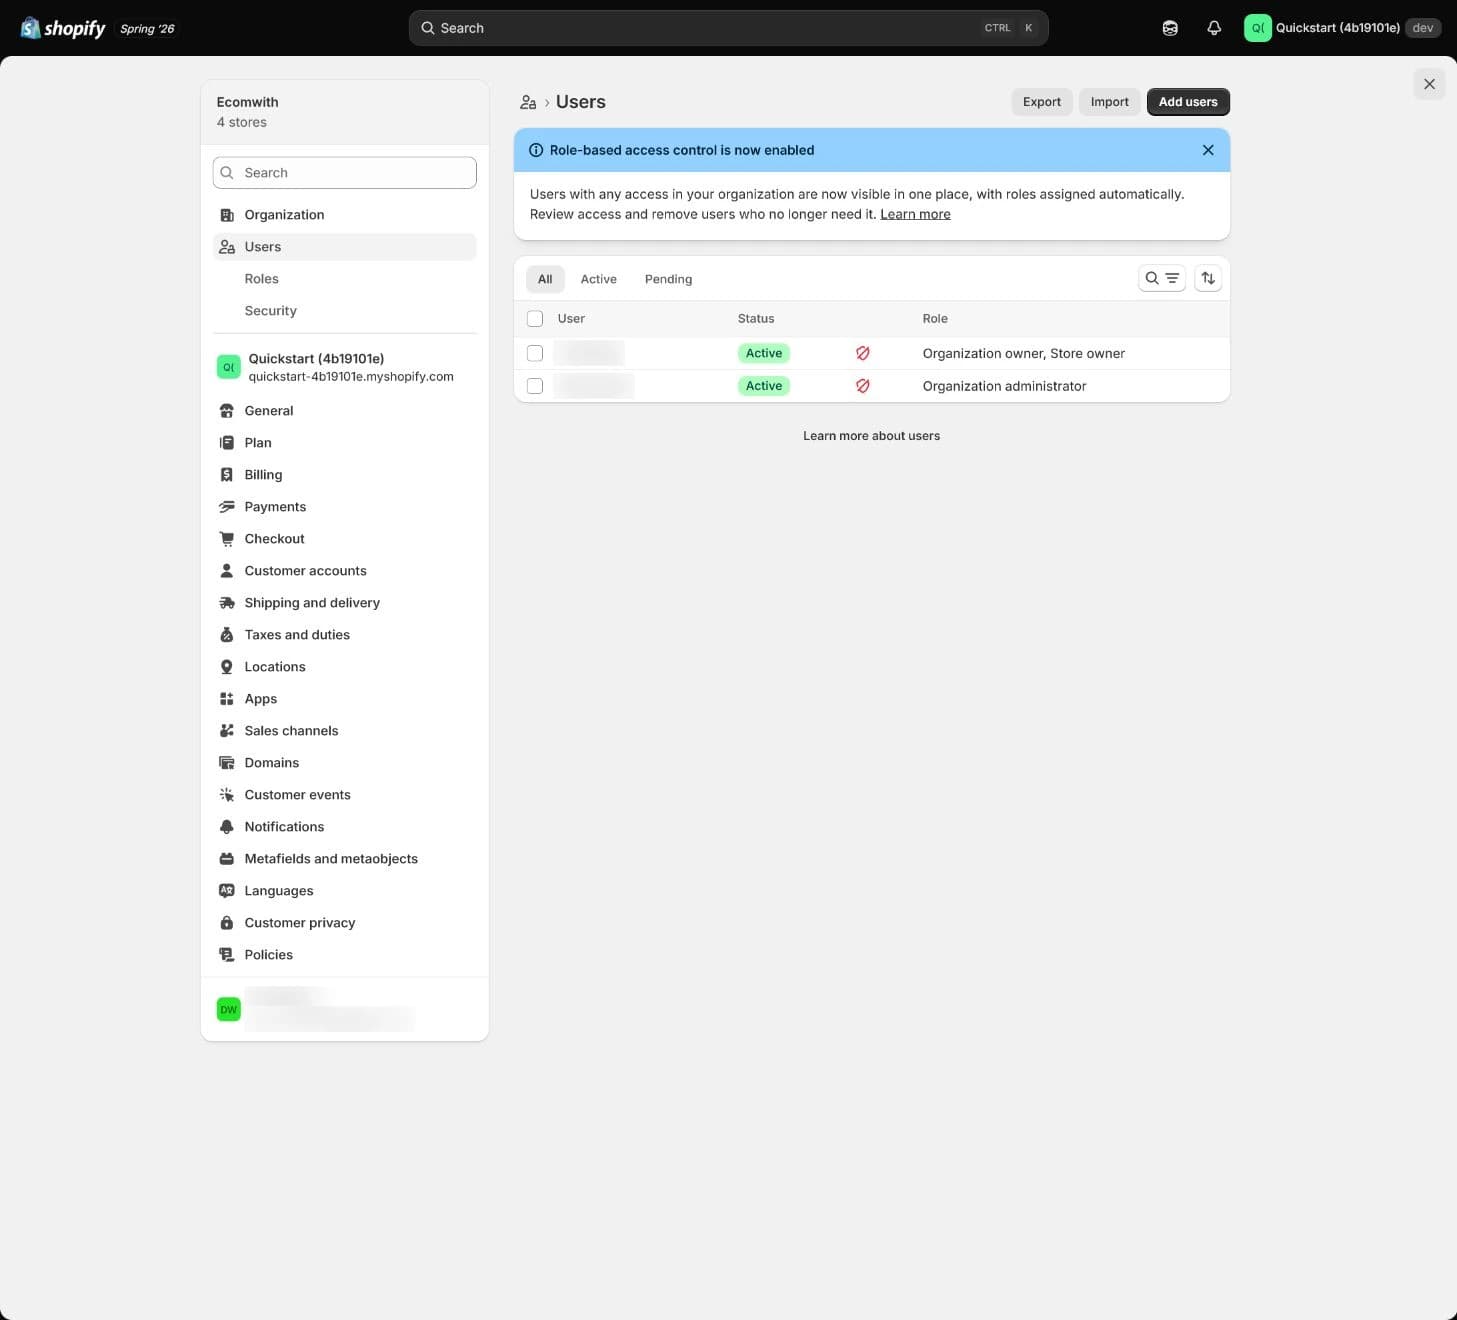
历史开发店铺示例。Active 和角色标签用于检查人员分工,不证明当前店铺的受邀者身份、员工名额、2FA 或恢复状态。
图中的活跃用户分别带有所有者和管理员角色,说明要逐人核对,不能把 Active 理解为拥有相同权力。进入用户详情后,还应查看已分配角色和作用店铺。下面的详情展示所有者角色与地点范围,没有展示撤权控件。
后台路径: Settings > Users > user details
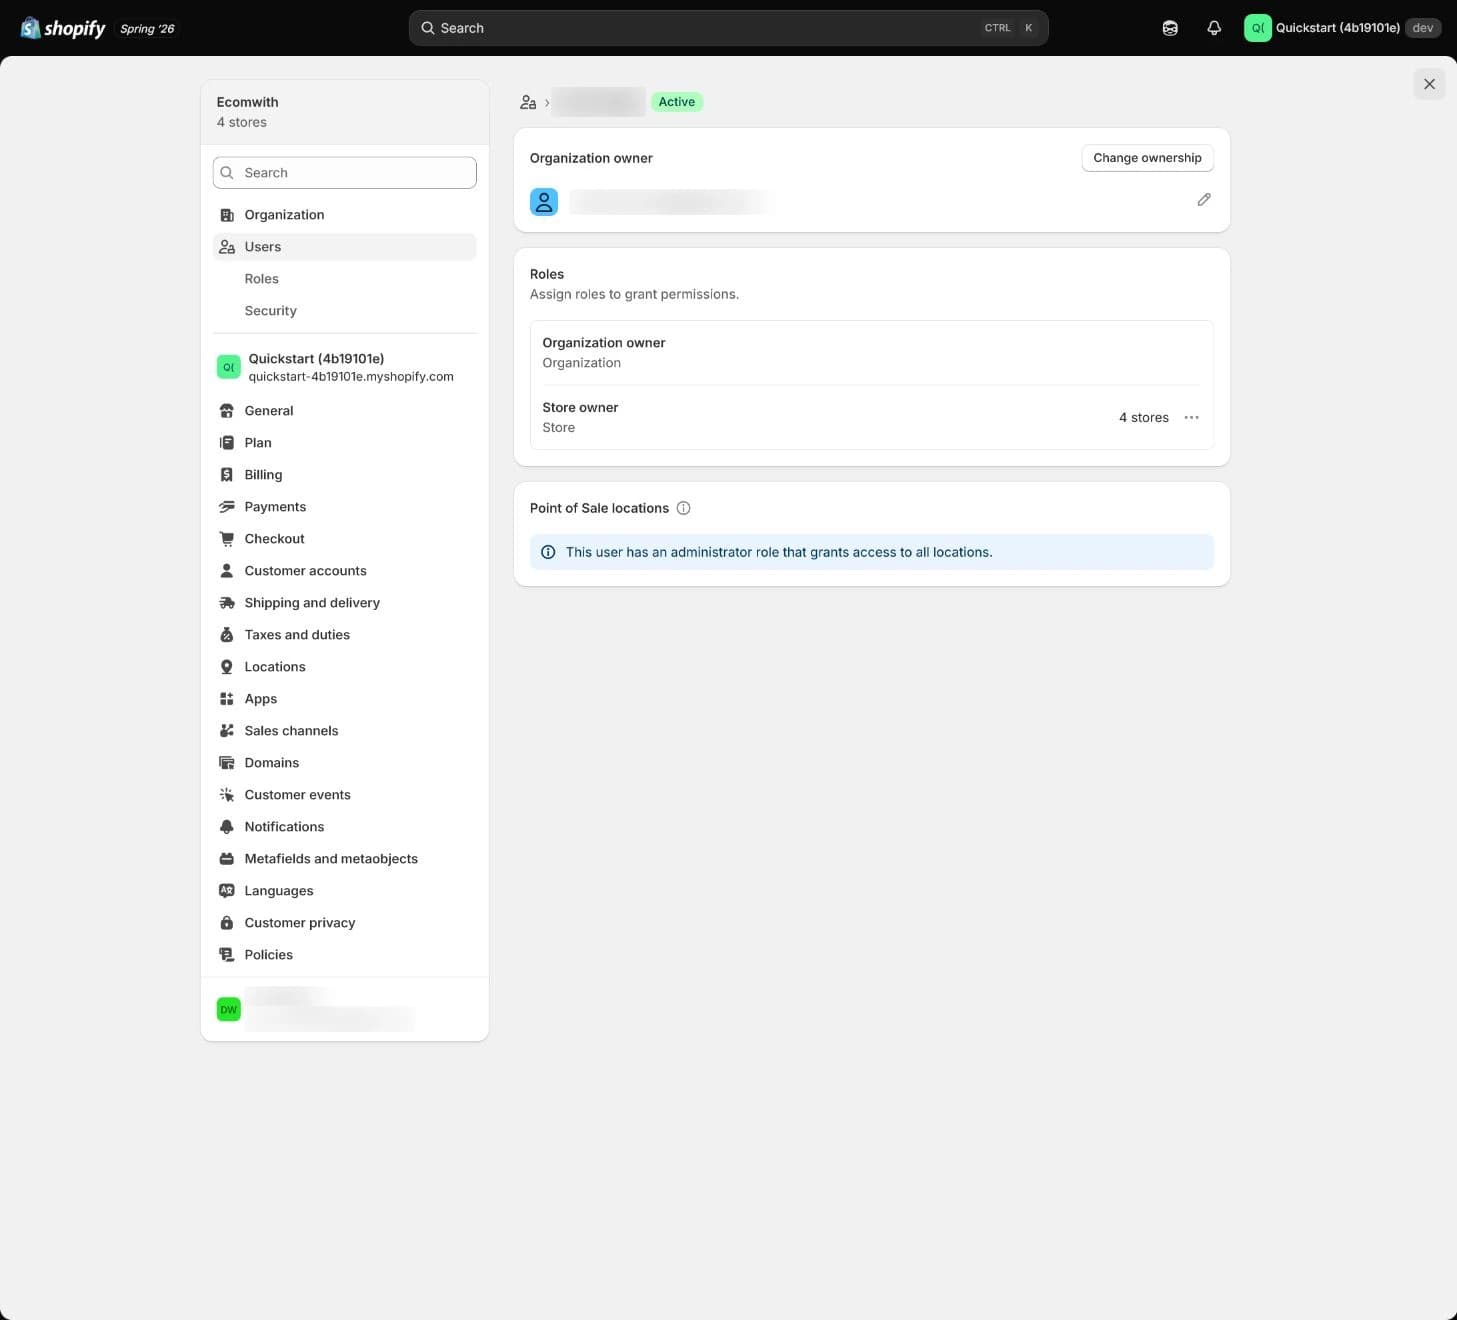
历史所有者访问详情,不是 collaborator 撤权页面。用来核对角色和范围,不能证明访问已经撤销,也不要为模仿截图而变更所有权。
给自己的记录保留页面标题或面包屑、完整相关区域和实际结果,并遮住姓名、邮箱、店铺地址等敏感值。截图只是当时的画面;设置更新、岗位变化或人员离开后,还要重新核对。
建角色,再逐项检查权限
角色应当让人看出用途,例如 Operations、Support read-only 或 Developer。“Admin 1”只说明名字,无法解释哪些任务获批。先检查现有角色是否合适;Shopify 管理的角色不能任意修改,是否能创建或管理某类角色也受套餐、组织结构和当前用户资格影响。
在非 Plus 的单店,店主或有资格的 Administrator 可管理用户。组织内的 Store owner 可以管理所负责店铺的用户,却不能因此创建或管理角色;Store user administrator 也不能创建或编辑角色。需要创建组织角色时,由有资格的组织负责人核对组织与套餐条件。不要因为看见 Add role 就假定任何人都能在任意店铺授予相同权限。
保存角色并验证实际岗位工作
建立有用途的角色
界面路径: SettingsUsersRoles
查看已有角色;需要自定义且有资格时,选择 Add role,确认角色类别,填写名称和职责说明,在 Permissions 中选择所需权限;适用时只开放获批 App,然后 Save。
做完后应该看到
得到能对应实际工作、负责人、权限范围和复核日期的角色。怎样算完成
重新打开角色,检查保存后的权限与矩阵一致。角色列表显示名称、类别和人数,不会替你检查每项权限。如果结果不对
入口缺失时检查当前店铺、账号资格、套餐和角色类别。Shopify 管理的角色不能修改时,评估合适的预定义或自定义角色,不扩大所有人的权限。留下证据
保留角色名称、职责说明、权限矩阵、批准人和下次复核日期。逐项减少权限,再测试允许和拒绝的动作
核对 Products、Orders、Customers、Settings、主题和 App 等相关权限组。客服不默认拿支付或安装 App,开发者不默认拿客户导出,财务只读不拿主题编辑。查看用户所有已分配角色,因为多个角色的权限会叠加。
怎样算完成
由获准的测试用户,在安全测试对象上验证该看得见、该修改的工作可完成,并确认不应开放的动作会被拒绝。不要用真实退款、付款或客户导出来证明权限。如果结果不对
任务做不了时,先查具体缺项、店铺与组织范围、套餐或资源条件。只增加有依据的权限并复测;发现过度授权则先收回多余项。不要用 Full permissions 掩盖问题。留下证据
记录允许与拒绝的结果、权限理由、例外批准人、到期日和复测时间。
历史中文参考为“设置 → 用户 → 角色”。下图显示的是角色列表,不是已展开的权限编辑器;应从列表进入具体角色再核对细项。
后台路径: Settings > Users > Roles
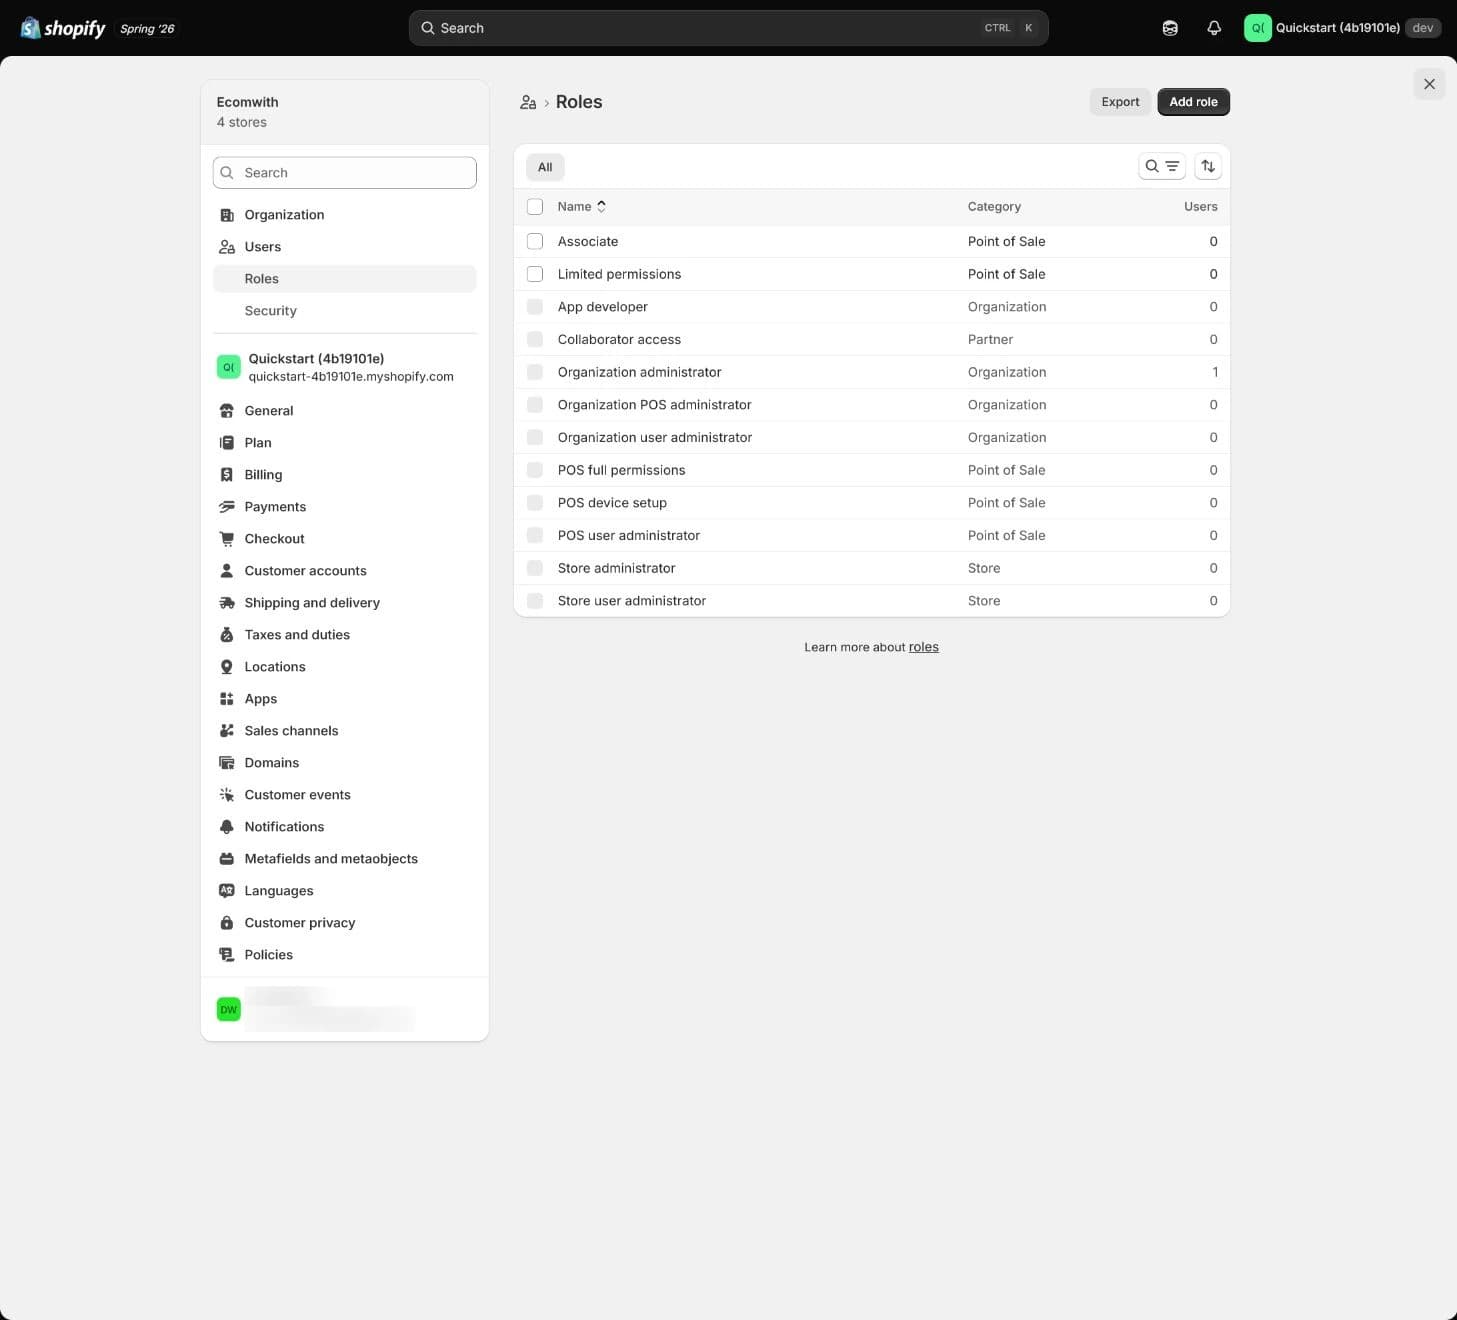
名称、Category 和 Users 列帮助定位角色。图中没有展开 Products 或 Orders 权限,也不证明你当前套餐可以添加普通员工或创建相同角色。
保存后重新打开相关区域,核对必填字段、校验提示和保存结果。能看到某个按钮,只证明该页面允许出现这个入口。继续工作的依据是具体岗位测试通过且无关高风险权限仍关闭。员工换岗、App 新增权限或例外到期时,重新检查矩阵。
员工邀请与 collaborator 请求分开处理
普通员工用自己的邮箱接受邀请。外部 Shopify Partner 按项目请求 collaborator 访问;不要把所有外包放进一个共享管理员账号,也不要在聊天里发送店主密码。示例开发者只改主题,申请客户导出时必须先说明实际调试任务;没有这项任务就保持关闭。
把访问分配给正确的人
邀请独立员工
界面路径: SettingsUsersAdd users
先检查套餐名额与当前用户的管理资格。选择 Admin user,填写该人的独立邮箱,在 Roles 或 Roles and groups 中分配角色,核对 Permission summary 和店铺范围,保存邀请。保留安全登录要求;不要为方便随意关闭。
怎样算完成
核对邮箱身份、邀请状态和已分配角色。对方接受后,用本人账号进入正确店铺并完成岗位测试;Pending 不等于已经登录可用。如果结果不对
邀请失效时由有资格的管理员按当前邀请流程重新处理。功能看不到时回到角色、店铺与套餐范围核对,不共享店主登录。留下证据
记录脱敏邮箱标识、角色、邀请日期、接受状态、批准人和复测结果。审核合作方请求并写下结束日期
界面路径: SettingsUsersRequests
由有资格的负责人把 Security 中的 collaborator 请求码交给已核实的合作方,对方发起请求后,在 Users 的 Requests 中核对真实申请人、项目和权限。审核自动生成的角色或分配适合的已有角色,再决定是否接受;可编辑范围依组织资格而异。
怎样算完成
合作方只获得项目所需权限,项目记录有商店内负责人、结束日期和撤权动作。请求码允许发起请求,不是直接登录权限;也不要把它公开在截图或笔记中。如果结果不对
不认识或未预期的请求先不接受,直接联系已知合作方核实。对方索要店主密码时,回到 collaborator 或符合条件的受限账号方案。留下证据
保留请求对象的脱敏标识、获批范围、批准人、项目结束日与撤权负责人。
Collaborator 不占普通员工名额,但仍需要最小权限,且 Partner 要启用两步验证才能使用。把项目结束日写进工作清单并按期处理;不要把平台的不活跃到期机制当成项目撤权。邀请已发送、请求已接受、本人能登录和工作可完成,是需要分别记录的结果。
验证登录,并准备丢失手机后的恢复
店主以及能处理支付、用户管理、App 等高权限工作的人员,应当启用并复测 2FA;团队也可以把安全登录作为全员要求。较低权限的账号被盗,仍会暴露其可访问的数据和动作。每个人管理自己的 Shopify ID 验证方式,店主不能替其他员工设置认证器或查看其恢复码。恢复责任意味着知道由谁、通过什么受控流程处理,不意味着把所有人的验证码集中公开。
有资格的管理员可在 Settings > Users 的用户详情里调整 Secure sign-in method 要求;Plus 提供面向组织全体用户的强制要求。把某用户从不要求改为要求可能使其退出,操作前先确认对方没有正在处理的任务。安全登录要求和个人已配置的方式是两项检查,移除要求也不会自动删除个人的 2FA。
历史图中的“Secure sign-in method is not required”表示该处没有要求安全登录;不能把它读成全部用户已经验证。图中还展示日志和 Collaborators 区域,历史中文参考为“设置 → 用户 → 安全”,具体中文标签以当前后台为准。
后台路径: Settings > Users > Security
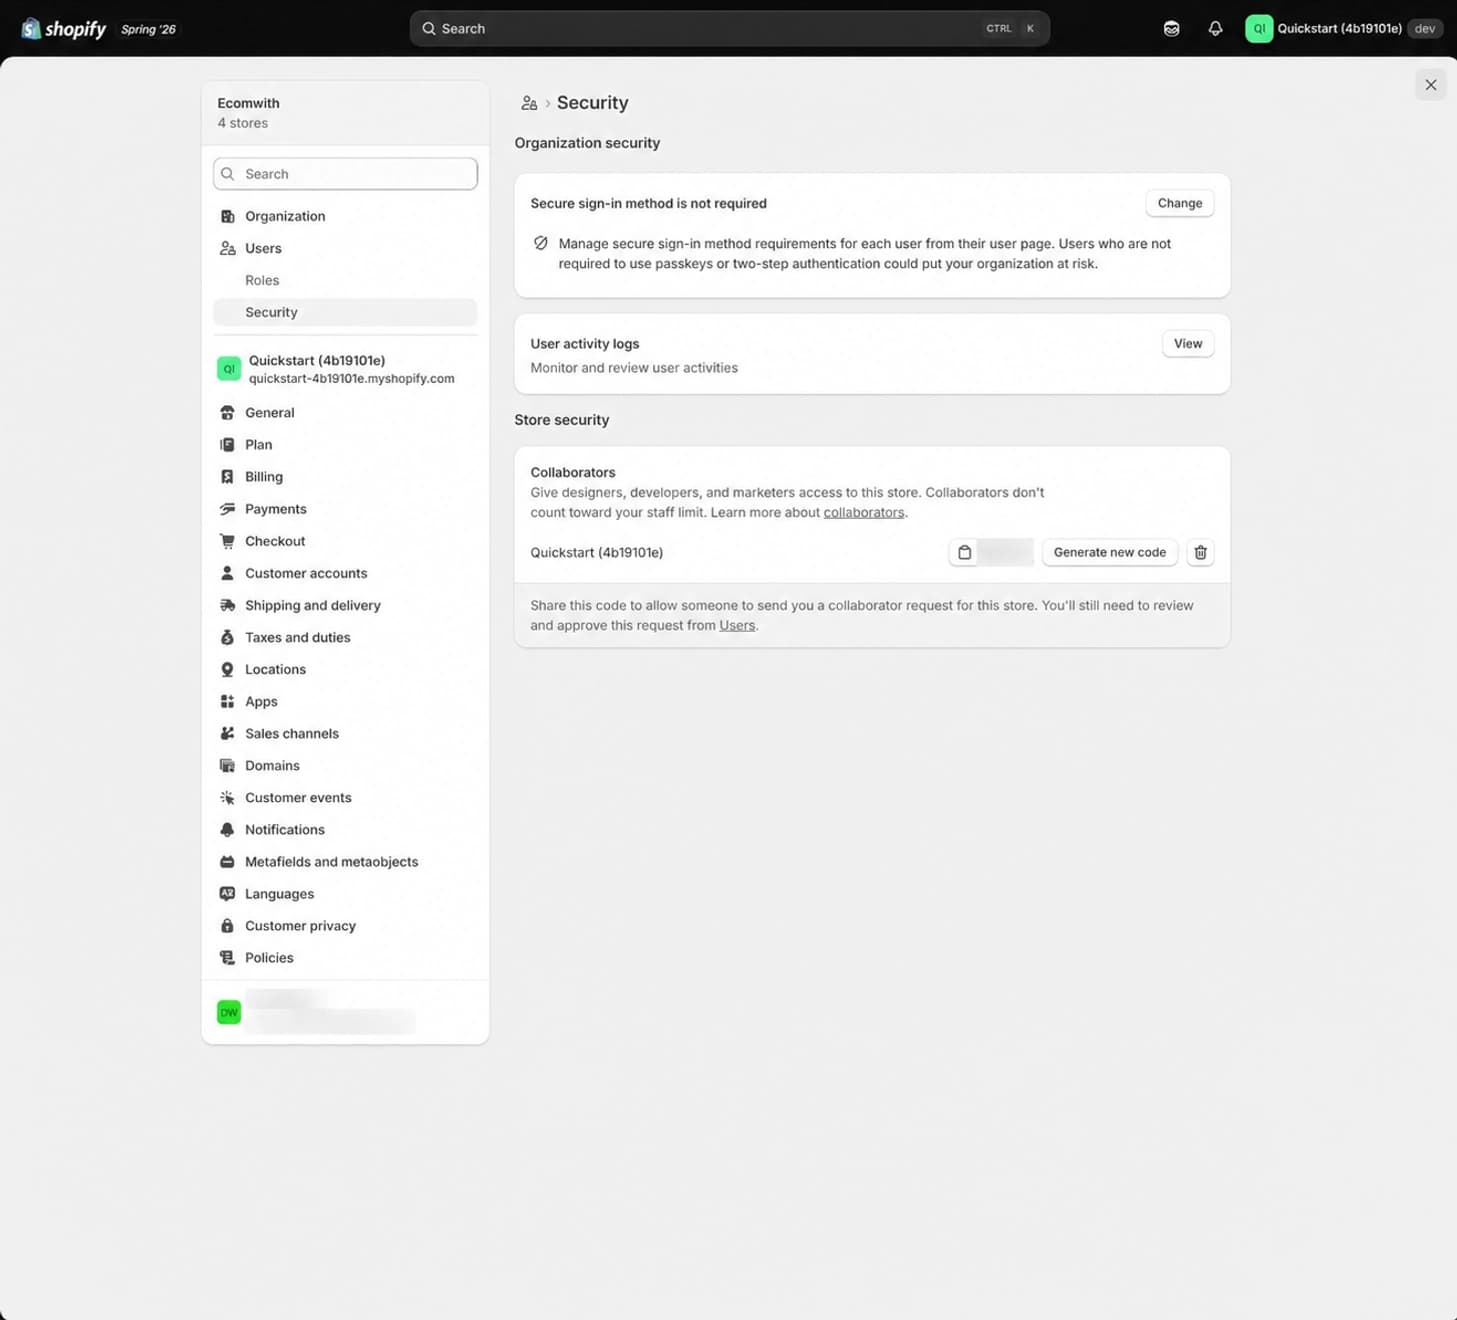
图中的要求开关、日志入口和请求码区域用于辨认检查对象;它没有证明任何账号已启用 2FA、恢复码受控或当前店铺拥有相同组织功能。
由账号本人完成验证与恢复准备
配置验证方式并重新登录
界面路径: Shopify accountSecurity
从后台的店铺名称或个人资料入口打开自己的账号,进入 Security,在 Two-step authentication 中按所选认证器、安全密钥或其他受支持方式完成配置。界面布局可能随新版后台变化。先备好可用的备用方式与恢复码,再在安全时段退出并重新登录一次。
怎样算完成
本人用正确的账号与验证方式完成登录,记录启用状态和最后复测时间。页面显示已启用不能替代实际登录检查。如果结果不对
登录不通过时暂停高风险操作,使用已准备的备用验证方式或恢复码。不要反复删除用户再用同一邮箱邀请,这不会重置该 Shopify ID 的 2FA。留下证据
只记录状态、时间、责任人和证据位置;不记录认证器二维码、手机号、密码或验证码。保存恢复码并核对保管责任
界面路径: Shopify accountSecurityTwo-step authenticationRecovery methods
本人把恢复码存入权限受控且恢复时能访问的安全位置,例如受控密码库,不要只放在个人手机截图里。每个账号有自己的码,每个码只能使用一次;已登录时可以通过 Regenerate codes 生成新码,再替换旧的保管副本。
怎样算完成
记录保管责任和位置引用,确认手机丢失后仍有合适的访问路径。演练记录不需要公开或消耗实际恢复码。如果结果不对
验证方式和恢复码都不可用时,走 Shopify 身份验证与账号恢复流程,恢复时间和结果不能预先保证。符合条件的 Plus 组织可能有额外重置方式,由组织负责人核实,不能假定所有店都有。留下证据
恢复后重新检查登录、验证方式和新码保管记录,替换旧副本并记录复核时间,不抄录码值。
恢复记录证明你安排并检查了恢复途径,不能保证未来任何设备、邮箱或平台状态下都能立即恢复。把恢复邮箱与验证设备也纳入责任清单,但不要在公开教程、聊天或本课记录里放真实恢复信息。
离职撤权要覆盖每一种访问入口
项目结束、员工离职或岗位变化时,先写清对象、时间、操作者与审批责任,再处理不再需要的访问。用户账号、collaborator、设备会话、App/API token 和共享密钥是不同入口;删除一个用户不能代替全部撤权检查。在执行影响业务的动作前,记录依赖、可恢复方式和验证负责人。
这里的 API 是程序与店铺系统交换数据或执行获准动作的接口,token 是程序使用的一类访问凭据。例如,仓库集成可能通过自己的应用授权读取订单,并不使用离职人员的浏览器登录。因此,撤回人员访问以后,还要问“哪些程序凭据仍然有效、谁负责、是否还需要”,再按用途处理;不能由用户列表里少了一个名字,推断所有相关访问都已停止。
删了用户,访问就都停了吗?
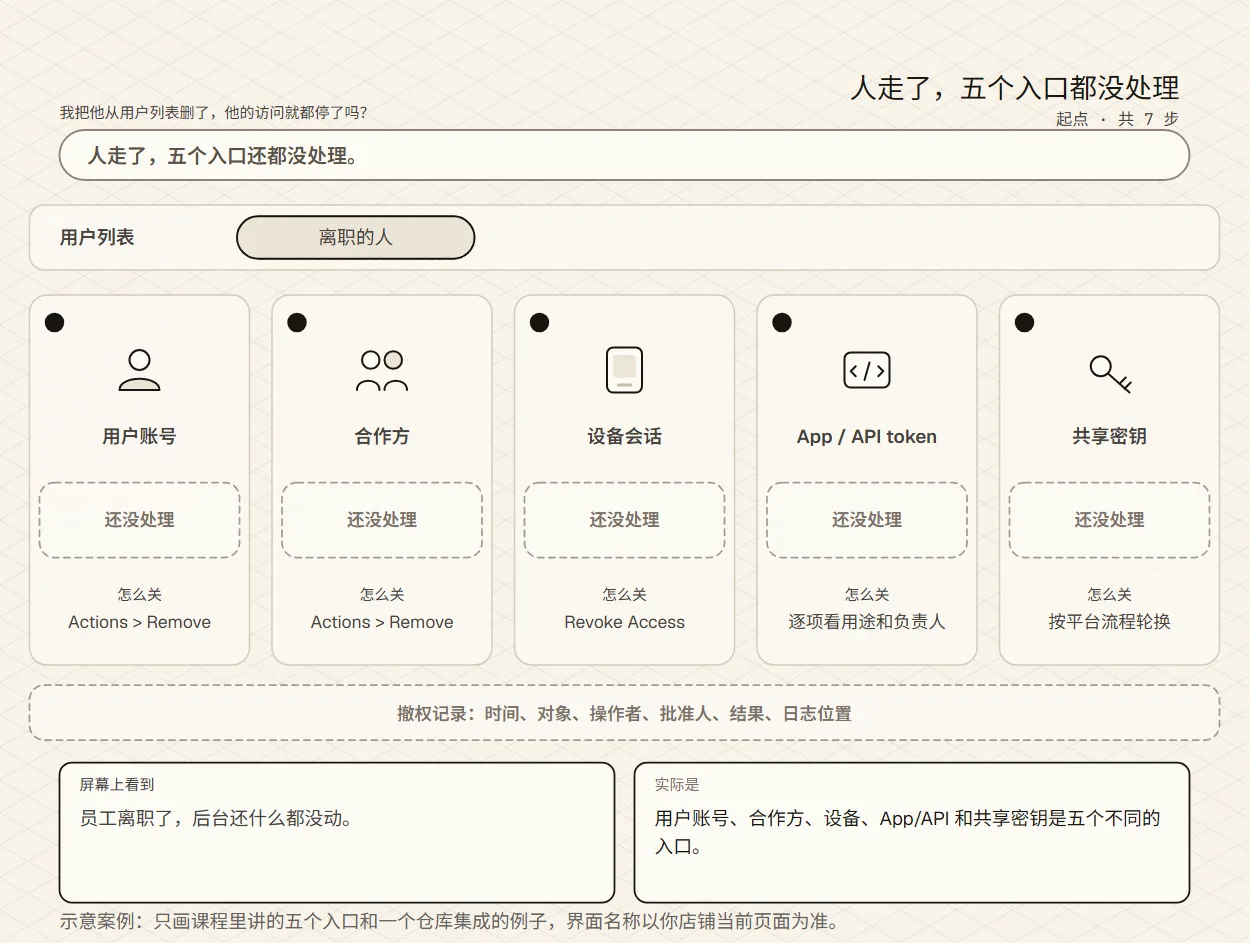
文字版:完整走一遍
- 已从用户列表删除 先在 Settings > Users 里移除这个用户,用户账号这一格熄灭了。
- 仓库集成可能还在读订单 再问一句:哪些程序凭据仍然有效?仓库集成可能用自己的授权读订单。
- 合作方已移除 合作方是另一个入口,用 Actions > Remove 单独移除。
- 设备已撤回访问 必要时单独对设备或应用用 Revoke Access,再核对日志。
- App/API 已逐项处理 列出此人接触过的 App 和 API token,对不再需要的撤销授权,仍要运行的先验证。
- 共享密钥已安排轮换 可能共享或暴露的密钥,按相应平台流程安排轮换。
- 撤权记录留好 记下撤权时间、对象、操作者、批准人、结果和日志位置,不记秘密值。
示意案例:只画课程里讲的五个入口和一个仓库集成的例子,界面名称以你店铺当前页面为准。
撤回访问并验证结果
先处理人员和合作方访问
界面路径: SettingsUsersuser details
员工暂时需要停用时,有资格的负责人可用 Actions > Suspend;确定永久移除时用 Actions > Remove 并确认。合作方在组织界面通常用 Actions > Remove;非组织界面可能显示 Remove collaborator account。逐项核对目标与当前界面,永久移除不能撤销,合作方以后需要重新申请。
怎样算完成
确认目标用户、店铺和操作后状态。必要时单独处理设备或应用的 Revoke Access,并核对允许的访问测试与日志;退出某设备不等于停止其他用户或 API 入口。如果结果不对
仍有人共用待移除账号时,先安排在职人员的独立合规访问。撤权后仍有访问则检查其他账号、组织范围和剩余 token,暂停扩大访问并保留事件记录。留下证据
记录撤权时间、对象、操作者、批准人、操作结果与相关日志位置。不要为截图在真实店铺演示删除。再检查 App、API 和共享密钥
列出此人接触过的 App、API token 和共享密钥,逐项确认现有用途、负责人及剩余授权。对不再需要的访问撤销授权;对可能共享或暴露的密钥,按相应平台流程安排轮换。先检查业务依赖,再验证仍应运行的集成,不能盲目卸载所有 App。
怎样算完成
用户、合作方、App/API、密钥轮换与活动日志都有独立清单项和完成证据。只保存凭据的名称或记录引用,不保存秘密值。如果结果不对
结果不符合预期时由集成负责人检查剩余入口和依赖,使用事先记录的恢复方案;不可假定永久删除后能一键恢复。留下证据
保留轮换记录、集成检查结果、日志位置、未解决事项和复核日期。
下面把常见异常写成复核动作。比如,离职人员仍能访问时,先定位账号、组织范围或 token;单纯再次点击某个删除按钮,不能说明找到了剩余入口。
| 情境 | 先检查 | 可以继续的条件 | 未满足时怎么处理 | 要留的记录 |
|---|---|---|---|---|
| 受邀者看不到功能 | 具体任务、角色、店铺或组织范围、套餐与资源条件 | 岗位任务可完成,无关高风险权限仍关闭 | 修正缺项并复测,不直接给 Full permissions | 用户、角色、允许和拒绝的测试结果 |
| 2FA 不通过或手机丢失 | 账号状态、备用方式、恢复码保管责任 | 恢复后登录通过,新的保管记录已核对 | 暂停高风险工作,使用受控恢复流程 | 恢复负责人、复测时间与结果 |
| 离职后仍有访问 | 其他用户、collaborator、组织范围、App/API token、共享密钥 | 人员访问、相关 token 与日志检查都有结果 | 收回剩余入口,必要时轮换,保留事件记录 | 撤权单、轮换记录和日志位置 |
| 权限矩阵长期没人复核 | 角色负责人、最后复核日期、例外期限 | 每项高风险例外有期限和下次复核安排 | 暂停新增权限,先补负责人和复核计划 | 矩阵版本、负责人、下次复核日 |
为每种情境写下实际结果和未完成项。例外仍没有负责人,或某项权限无法解释,就保持暂停,回到对应步骤处理。知道按钮在哪里不等于恢复或撤权已经完成。
如果邀请、改权或撤权由 App、脚本或自动化触发,也要逐项记录输入责任人、批准人和回滚方式,说明哪些授权、恢复与撤权决定必须由人判断。缺少这些安排时,先暂停扩大访问。自动化执行成功的消息还要与目标用户、实际权限和日志结果对照。
用主题开发情境检查你的判断
回到示例商店:开发者要改主题,却要求店主账号和完整客户权限。这里要判断的是访问是否与工作相符。主题任务可以通过获批的受限范围完成;交出店主密码会让操作难以追溯,共享管理员也会让项目结束后的撤权失去清楚对象。
先选择处理方式,再看每个选项的原因。正确选择保留个人责任和任务边界,但它不会自动邀请任何人或替你修改 Shopify。
开发者应该拿到什么访问
自测未作答
选择受限访问后,再对自己的当前店铺逐项确认。没有事实依据就留空,并写清谁来补查。清单记录你的检查,不会替你保存后台设置或执行登录测试。
全部勾选只说明这些检查已有记录。还要确认恢复码受控、外部人员没有多余访问、撤权责任和期限清楚。缺少身份、恢复或撤权证据时,不要根据清单颜色宣布安全完成。
扩大访问之前的条件
| 做到这样算完成 | 出现这些先停下 |
|---|---|
店主身份唯一受控,每个人独立登录;角色匹配工作,高权限登录已复测,外部访问适度,恢复与撤权责任及日期明确。 | 有人共用店主密码、权限理由不明、2FA 或恢复状态未确认,或离职撤权没有负责人。 |
| 凭什么判断 当前用户与角色记录、允许和拒绝的任务测试、登录复测、恢复保管责任,以及逐项撤权和日志结果。 | |
留下权限与撤权记录
把矩阵的实际值和未解决项放进自己控制的工作文档:人员与任务、角色和店铺范围、批准人、2FA 复测、恢复码保管引用、项目结束日期、App/API 检查、撤权记录与下次复核日。缺项标为待查并指定负责人,不把计划改写成已经完成。
这份记录会自动保存在这个浏览器里,情境选择与核对项沿用前面的答案,不必重复填写。只用脱敏的练习信息、职责名称和记录位置;不要放入密码、恢复码、请求码、token、真实邮箱或客户资料。换浏览器或设备前,先导出记录。
这份记录说明什么
先观察
先做访问判断
先修正共享访问
还有事项待确认
判断与核对已记录
算一算:四个账号,哪一个暴露面最大
四个账号(示例数据)。规则:先看登录验证,再看角色范围——角色能事后收窄,凭证泄露不能;没开两步验证的账号,等于把权限交给任何拿到密码的人。
四个账号的角色与验证状态
| 项目 | 角色 | 角色范围 | 两步验证 | 其他 |
|---|---|---|---|---|
| 账号 A | 店主 | 全部权限 | 已开启 | 恢复码单独保管 |
| 账号 B | 客服 | 订单与客户 | 未开启 | 用共享邮箱注册 |
| 账号 C | 仓库 | 库存与发货 | 已开启 | 独立账号 |
| 账号 D | 外包设计 | 管理员 | 已开启 | 合同期结束即撤权 |
先自己判完再往下看。 指出哪一个暴露面最大,并说明你的理由。
对答案:账号 B 暴露面最大——它没有开两步验证,还用共享邮箱注册,任何人拿到那一组密码就能看订单和客户数据,而这类泄露不依赖有人误操作。D 的权限确实过大,但登录验证在,且合同期结束就撤权,属于要及时收窄而不是随时可能失守。A 和 C 的角色与验证都正常。最容易误判的是 D:管理员给外包看着最刺眼,但角色过大需要有人滥用,凭证泄露不需要。
这一课还没有完成的检查点。可以从「直接动手」开始。
自测未作答
常见问题
- 可以让几个人共用一个 Shopify 店主账号吗?
不要共用。店主身份由长期负责人唯一控制,其他人用独立员工或符合条件的 collaborator 访问。独立账号才能把动作对应到人,并在人员变化时单独撤权。Basic 或 Starter 没有普通员工名额时,也不要以共享密码代替合适的访问方案。
- Full permissions 是最快的解决办法吗?
它可能让按钮出现,同时扩大客户、支付、用户和 App 风险。先核对具体任务、角色、店铺及套餐范围;确需例外时,记录权限理由、批准人、期限和复测结果,再按期收回。
- Shopify collaborator 和普通员工账号有什么区别?
员工由商店邀请,受套餐名额约束;collaborator 通常由外部 Shopify Partner 请求,不占普通员工名额。两者都要审核身份、限制权限,并在岗位或项目结束时撤回。请求码不能代替请求审核。
- 所有人都需要 2FA 吗?
至少店主和高权限人员应启用并复测,团队可统一要求安全登录。每个人配置自己的验证方式;管理员的逐用户安全登录要求,与 Plus 的组织全员要求和个人实际 2FA 状态要分别检查。Collaborator 使用还要求 Partner 启用两步验证。
- 开启 2FA 后看到状态就够了吗?
还要先备好备用方式与恢复码,再在安全时段退出并重新登录,确认本人可以使用验证方式。恢复码放在受控、安全且恢复时可访问的位置,不把码值、认证器二维码或手机号放进截图和聊天。
- 开发者需要客户和订单权限吗?
大多数主题工作不需要完整客户数据。只有能解释具体调试任务、所需数据、期限和批准人时,才考虑临时开放相应范围,完成后收回;不要把主题访问与全量客户导出捆在一起。
- 撤销 collaborator 后就不用检查 App 和 API 了吗?
用户、App/API token、共享密钥和设备会话是不同入口,离职清单要分别核对,并检查相关日志和仍需运行的集成。永久移除合作方也不等于自动轮换所有共享秘密。