Shopify 隐私、Cookie 与同意怎么检查?先跑四状态测试
16 个部分 · 2 个检查点
如果你在 Shopify 上接入像素、GA4、邮件弹窗或再营销,先测试首次访问、拒绝、接受、撤回四种状态:哪些脚本能运行,哪些数据能用于广告和分析,客户请求由谁处理。把页面告知、实际请求、供应商接收方和复测日期写进同一份记录,再决定继续、小流量测试、暂停或升级。
这里先做这个判断
用户是否同意,决定你能不能收集和使用这些数据。
不要把隐私治理简化成放一个 cookie 弹窗。真正要判断的是:用户没同意前,哪些脚本不能收集;用户同意后,哪些数据可以用于分析、广告、邮件和再营销;用户撤回后,哪些动作必须停止。把实际请求、数据用途、接收方和地区分支留在同一条证据里。这是一份运营检查,不替代适用市场的法律或隐私意见。证据不完整时,先暂停会扩大收集、受众或触达的动作。不要用一张后台绿勾或一段报表掉量替代四状态测试。
用户同意证据记录
完成标准:页面告知、脚本触发、同意状态、事件缺口、客户权利和供应商清单,都能回答“能不能收集、能不能使用、谁负责复查”。
- 页面层: 用户能不能看懂数据用途、选择方式、撤回方式和 opt-out 路径。
- 标签层: 不同用户同意状态下,营销、分析、功能脚本是否按规则触发。
- 报表层: 同意率、事件缺口、建模数据和再营销受众变化能不能被正确解释。
- 变更层: 新增 app、像素、邮件工具、data sharing 设置后是否重新复核。
先别被词挡住
先把用户同意、同意管理工具和报表信号讲清楚。
cookie banner 是让访客选择数据处理偏好的界面。它只是入口,不等于治理完成;真正要看用户选择前后,脚本和事件是否按规则变化。 例子: 页面有弹窗,但用户未选择前 Meta 或 Google 营销脚本已经触发,这就不是合格的 consent gate。
- 用户同意状态
用户同意状态就是访客当前是同意、拒绝、还没选择,还是已经撤回。它会影响广告、分析、再营销、邮件和报表解释。 例子: 拒绝后应抑制营销事件;接受后才恢复;用户撤回同意后,后续访问不能继续沿用旧状态追踪。
- Customer Privacy API
Customer Privacy API 是 Shopify 用来读取、更新和监听客户隐私偏好的接口。同意管理工具(CMP)、自定义像素或 app 如果没有等 API 可用并监听异步同意事件,前台选择和实际脚本行为可能脱节。 例子: 测试时要看 analytics、marketing、preferences、sale of data 这类处理权限是否被正确读取。
- Feed
Feed 是把商品、价格、库存、跳转链接和政策信息同步给广告或商品平台的数据文件。隐私课里提到 Feed,是因为广告平台会把商品数据、页面行为和再营销受众放在同一条增长链路里看。 例子: 如果 Feed 里推 EU 商品,但页面没有解释税费、隐私选择和追踪边界,投放问题就不只是商品数据问题。
- checkout
checkout 是买家确认订单、付款、填写地址和看到最终承诺的位置。隐私治理要看结账页是否和隐私政策、邮件同意、税费说明、数据共享选择保持一致。 例子: 如果结账页默认勾选营销订阅,或者没有清楚说明订单通知和营销邮件的区别,就要进入 consent 复核。
- Google Consent Mode v2
Google Consent Mode v2 是 Google 标签处理用户同意状态的机制。除了 ad_storage 和 analytics_storage,还要核对 ad_user_data 与 ad_personalization,因为它们会影响广告用户数据、个性化广告、建模数据和转化报表解释。 例子: EEA 访客数据要用于个性化广告,需要正确传递同意状态;报表掉量可能来自 consent 边界,不一定是业务变差。
- 客户权利请求
客户权利请求包括访问、更正、删除、opt-out、退订等。它不是法务邮箱里的事,客服、运营、技术和 app 负责人都可能要参与。 例子: 如果删除请求进入邮箱后没有明确负责人,就先暂停,不要继续增加新像素。
- 供应商脚本清单
供应商脚本清单记录所有 app、像素、弹窗、热图、评论、affiliate 和数据接收方。每次新增工具,都要更新它。 例子: 新增邮件弹窗工具后,不只看弹窗样式,还要记录它收集什么、传给谁、是否受 consent 控制。
用户同意节点
不要只看 banner,要看每个节点是否真的受控。
隐私治理要把页面、脚本、同意状态、事件、客户权利和供应商清单放在同一张表里。选择一个节点,查看要核对什么、证据是什么、什么时候不能继续收集数据,再把结果写进最终的同意证据记录。
用节点追踪一条具体的数据路径,而不只是给工具命名。每条路径都要说明数据类别、处理目的、接收方和地区分支。页面承诺、实际请求、供应商记录和负责人要能互相核对。同一张 banner 不代表每个供应商都获得同样的处理许可。 把第一个缺口写到记录里,再决定是否暂停。不要因为一个节点看起来绿色,就跳过其他数据路径。
四状态测试有研究依据,但这项研究不能替代当前合规判断。以 Dark Patterns after the GDPR: Scraping Consent Pop-ups and Demonstrating their Influence 为例,研究在 2019 年 9 月的三天内,抓取了英国排名前 10,000 的网站中五家目标 CMP 的实例。在 680 个成功抓取的 CMP 实例里,只有 11.8% 同时满足论文定义的三个最低操作条件:明确同意、接受全部与拒绝全部同样容易、可选框没有预先勾选。数据见 PDF 第 5 页 Table 1;这里引用的是 CHI 2020 proceedings / arXiv v1 author version。这个结果只是该研究测试子集的历史基准,不是当前法律合规率、今天的平台审计或转化表现。当前法律与平台要求仍以文末「资料来源」列的监管和官方来源为准。落实到检查时,要在首次访问、拒绝、接受和撤回四种状态下,分别记录预期与实际 consent state、脚本或事件是否发出、处理目的与接收方、时间以及页面或配置版本。如果拒绝或撤回后非必要请求仍发出,或日志无法把状态变化与请求对应起来,就暂停新增像素、受众或触达,并留下负责人和恢复条件。另一篇 Consent Verification Monitoring 提供了一种检查同意状态变化和日志的方法:把授予、撤回、处理目的、接收方以及收集或访问事件写入可回读的日志,再检查后续政策变化是否保留或撤销此前的解释。论文使用形式模型、运行时监控架构、脚本化场景和受限模拟来说明方法,但没有在生产商户中部署,也不构成法律认证或 Ecomwith 合规证明。这里只借它设计 consent-state/logging 字段。这里引用的是 ACM TOSEM 2023 / repository manuscript;架构见 PDF 第 4-6 页,受限模拟与复杂度评估见第 19-22 页,集成与执行边界见第 28 页。
先查哪个同意节点?
点一个节点,选中卡片会换成对应的检查方法;手机上同样是点卡片,不需要拖动。
- 要查什么
- 隐私政策、cookie banner、偏好设置、opt-out 页面是否能解释数据用途。
- 证据
- 移动端页面版本、隐私政策、cookie 文案、偏好页、data sharing opt-out 页面。
- 暂停信号
- 文案说可以选择,但找不到撤回或 opt-out 路径。
- 负责人
- 运营 / 法务协作负责人
- 要查什么
- Meta、Google、affiliate、热图、弹窗、评论等脚本在不同同意状态下何时触发。
- 证据
- Network、Tag Assistant、Pixel helper、GTM 预览、浏览器 storage。
- 暂停信号
- 用户未选择或拒绝后,非必要营销追踪仍提前触发。
- 负责人
- 技术 / 数据负责人
- 要查什么
- 未选择、拒绝、接受、撤回或 opt-out 是否有清楚状态记录。
- 证据
- 同意管理工具(CMP)状态、Customer Privacy API 状态、事件日志、同意更新时间。
- 暂停信号
- 前台显示拒绝,但 API 或标签仍按同意处理。
- 负责人
- 数据 / 技术负责人
- 要查什么
- GA4、广告平台、再营销受众和转化报表是否标注 consent 影响。
- 证据
- GA4 DebugView、广告平台诊断、同意率、建模数据说明、异常掉量记录。
- 暂停信号
- 报表掉量被当成业务问题,但没有先排除 consent 边界变化。
- 负责人
- 数据 / 广告负责人
- 要查什么
- 访问、更正、删除、opt-out、退订请求谁处理,多久处理,记录在哪里。
- 证据
- 客服处理步骤、邮箱规则、后台流程、请求记录、响应模板。
- 暂停信号
- 新增采集工具前,客户请求还没有负责人和响应时限。
- 负责人
- 客服 / 运营负责人
- 要查什么
- 所有 app、像素、脚本、数据接收方是否有清单和复核周期。
- 证据
- Shopify app list、GTM 容器、像素列表、邮件工具、热图和评论工具设置。
- 暂停信号
- 新增 app 或像素,但没有更新隐私政策、供应商清单或 consent 测试。
- 负责人
- 技术 / 运营负责人
四层治理
页面、标签、报表、变更要同时复核。
只做页面层风险最大,因为用户看到的承诺和实际脚本行为可能完全不一致。四层治理的目标是让选择、触发、报表解释和变更记录互相对得上。
案例选择:页面层
- 作用
- 用户能不能看懂数据用途、选择方式、撤回方式和 opt-out 路径。
- 证据
- 隐私政策、cookie banner、偏好页、opt-out 页面、移动端页面版本。
- 失败方式
- 页面写得像有选择,但实际上没有可用偏好入口。
- 作用
- 不同用户同意状态下,营销、分析、功能脚本是否按规则触发。
- 证据
- Network、GTM preview、Tag Assistant、Pixel helper、Customer Privacy API 返回值。
- 失败方式
- banner 出现了,但非必要脚本在同意前已经发出请求。
- 作用
- 同意率、事件缺口、建模数据和再营销受众变化能不能被正确解释。
- 证据
- GA4、Google Ads、Meta、同意管理工具(CMP)、Shopify analytics 的异常记录。
- 失败方式
- 把 consent 引起的数据缺口误判成广告或页面表现变差。
- 作用
- 新增 app、像素、邮件工具、data sharing 设置后是否重新复核。
- 证据
- 供应商清单、变更记录、复查日期、负责人、回滚条件。
- 失败方式
- GTM 或 app 里临时发布脚本,但没有进入隐私复核。
状态测试
Consent 验收要看触发顺序。
不要只写 banner 正常。最小测试要覆盖首次访问、拒绝、接受、撤回或 opt-out,并留下状态记录、时间、状态、负责人和复核日期。
把同意生命周期当作一轮带回读的测试来跑。先确认默认状态,再在用户实际操作后记录更新状态。首次访问、拒绝、接受、撤回四种结果都要能指向实际请求或状态记录。地区设置可能不同,不能把一个市场的默认值套到所有访客。撤回后要重新测试后续访问,而不只是确认偏好页显示了一个开关。不要保留旧状态后就把用户的新选择当成已处理。
案例选择:首次访问,未选择
Network / Tag Assistant / Pixel helper / storage。
cookie storage、GA4/Meta 事件、同意管理工具(CMP)状态。
事件恢复、用户同意状态、广告平台调试。
偏好页、opt-out 页面、后续事件、请求记录。
访客拒绝、接受、撤回之后,每个营销工具该做什么?
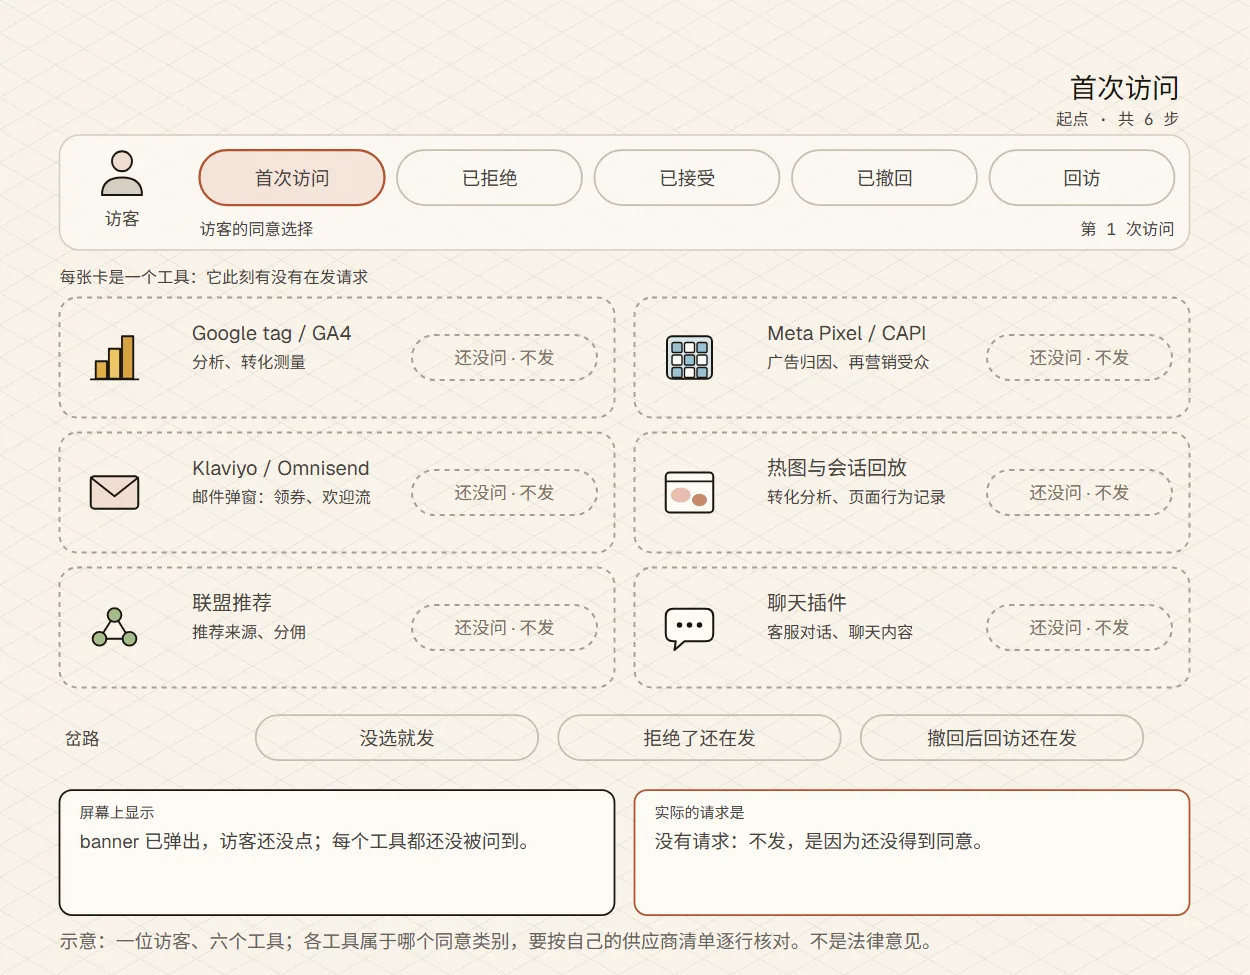
文字版:完整走一遍
- 已接受 访客点了接受,这时工具才可以开始发请求。
- 已撤回 访客在偏好页撤回同意,该停的请求要停下来;但下一次访问还没有测。
- 撤回后还在发 访客回访,Meta 沿用了旧的「已接受」又发起请求,偏好页的开关却还是关。
- 撤回后还在发 复核 Customer Privacy API 的读取逻辑,让标签每次访问先读当前的同意状态。
- 回访,仍安静 再回访一次,看的是实际请求:Meta 回到了「不发」,撤回在后续访问里也生效。
- 复测通过 请求、同意状态和时间写进同一条记录,撤回才算测完。
示意:一位访客、六个工具;各工具属于哪个同意类别,要按自己的供应商清单逐行核对。不是法律意见。
供应商脚本清单
隐私同意落地的五步
先列同意节点
页面、结账、邮件和客服各自在什么时候需要同意。
怎样算完成
每个节点写清拒绝后的行为。盘点供应商脚本
谁在加载、读什么、写到哪里,以及是否可关。
留下证据
保留脚本清单和截图。测试拒绝路径
拒绝追踪后,购买、退款和客服是否仍可用。
注意
只测接受路径会漏掉真实用户。处理权利请求
访问、删除和更正请求要有入口、时限和负责人。
怎样算完成
请求记录与完成时间可读回。写复查与升级
冲突或投诉出现时先停相关脚本,再升级给负责人。
如果结果不对
不要用新的同意弹窗掩盖旧脚本。
新增 app、像素或弹窗前,先写清它收集什么、传给谁。
隐私治理最常见的失败不是没人知道有规则,而是新工具上线后没有进入清单。每一行都要能回答:用途、数据、接收方、是否同意前加载、由哪个用户同意类别控制、谁能回滚、最后什么时候核验。
用供应商清单把数据流地图变成可复查记录。新增工具前,要先确定它的处理目的与受控状态,而不是等上线后再补文档。工具、字段、接收方、触发条件和最后核验材料必须放在一行。这张清单只帮助定位数据流,不自动判定某个市场的法律许可。接收方说不清时,先冻结它产生的新同步或新受众。不要把安装 app 当成已经完成供应商治理。
逐行对照:目的、数据、接收方、同意控制、证据
GA4 / Google tag
- 目的
- 分析、转化测量、Consent Mode 字段传递。
- 数据
- 页面浏览、事件、订单事件、ad_storage / analytics_storage / ad_user_data / ad_personalization 状态。
- 接收方
- Google / GA4 / Google Ads。
- Consent 控制
- 必须记录默认值、更新值、GTM trigger、四状态测试和是否同意前加载。
- 证据
- Tag Assistant、GA4 DebugView、Network、GTM 发布时间、最后核验日期。
Meta Pixel / CAPI
- 目的
- 广告归因、再营销受众、事件质量。
- 数据
- 浏览器事件、purchase / add_to_cart、可能的用户参数和受众同步状态。
- 接收方
- Meta 与广告数据集。
- Consent 控制
- 检查同意前是否触发、拒绝后是否抑制、接受后是否恢复、撤回后是否停止沿用旧状态。
- 证据
- Network、Pixel helper、Customer Privacy API 状态、受众同步备注。
邮件弹窗 / Klaviyo / Omnisend
- 目的
- 领券、欢迎流、营销邮件、SMS 或受众同步。
- 数据
- 邮箱、手机号、表单来源、营销授权、退订和删除状态。
- 接收方
- 邮件或 SMS 平台、广告受众同步目标。
- Consent 控制
- 把领券、订单通知、营销触达、双重确认、退订和删除路径拆开记录。
- 证据
- 表单版本、字段映射、欢迎流 trigger、退订页、客服请求模板。
评论、热图、session replay、affiliate、chat widget
- 目的
- 转化分析、评价展示、推荐分佣、客服对话。
- 数据
- 页面行为、设备或浏览器信息、会话记录、推荐来源、聊天内容。
- 接收方
- 对应 app / 第三方服务商。
- Consent 控制
- 新增工具上线前写清是否同意前加载、所属用户同意类别、回滚负责人和隐私政策更新。
- 证据
- Shopify app list、Network、脚本清单、供应商说明、变更记录。
客户权利请求
删除、退订和 opt-out 不能停在客服邮箱里。
把客户权利请求当成一次流程演练:它会暴露 Shopify 后台、邮件平台、广告受众、供应商和客服响应是不是能闭环。任何一步没有负责人,都要暂停新增数据采集。
数据主体请求(DSAR)演练要复述跨系统路径,而不是实际处理客户数据。先区分访问、更正、删除、退订和 opt-out,再确认对应的接收入口与升级对象。记录请求类型、可核验的系统路径、供应商回复和未闭环范围。本地练习不创建、读取或修改任何真实客户、订单、账户或供应商记录。某一步无法由明确负责人确认和追踪时,暂停新增数据采集并升级给合适负责人。不要把“已经回复”写成“请求已经完成”。
逐行对照:动作、留下证据
| 项目 | 动作 | 留下证据 |
|---|---|---|
| 接收请求 | 标记来源、请求类型、市场、邮箱或订单号,不把删除、访问、退订、opt-out 混成一个客服问题。 | 工单、邮件原文、请求时间、客服负责人。 |
| 核对身份和后台路径 | 确认能否在 Shopify admin、客户资料、订单记录、邮件平台和 SMS 平台定位该用户。 | 后台截图或记录位置、处理负责人、不可截图时的记录 ID。 |
| 同步供应商处理 | 对邮件、广告受众、评论、热图、affiliate、chat 等供应商逐一确认删除、退订或 opt-out 路径。 | 供应商确认、操作时间、无法删除的原因和升级对象。 |
| 回复、归档和升级 | 写清响应时限、已处理范围、未处理范围、下一次复核触发点;如果无法闭环,进入高风险事件响应。 | 响应模板、处理日志、最后核验日期、升级路径。 |
升级条件
这些情况不要靠教程继续判断,要升级法律或隐私负责人。
这里不提供法律建议,只帮助团队写清证据、负责人和暂停线;一旦涉及敏感数据、跨境传输、供应商合同、无法闭环的客户请求或 incident,就要升级处理。
逐行对照:条件、暂停线
| 项目 | 条件 | 暂停线 |
|---|---|---|
| 第 1 项 | EU/EEA 大规模广告、再营销、lookalike 导出或跨境数据转移边界不清。 | 升级法律/隐私顾问前,不扩大受众同步和新市场投放。 |
| 第 2 项 | 儿童、健康、敏感品类、SMS 授权、邮件授权来源或供应商 DPA 不清。 | 先冻结新增采集和营销自动化,补清楚授权来源和供应商边界。 |
| 第 3 项 | 删除、访问、opt-out、退订请求无法处理,或供应商删除路径无法确认。 | 停止新增数据接收方,并升级客服、运营、技术和隐私负责人。 |
| 第 4 项 | 出现误发、泄露、监管/平台警告、同意前持续触发营销脚本。 | 进入高风险事件响应,不把它当成普通标签或文案问题。 |
同意状态冲突检查
把 banner、像素、邮件和报表放进同一个冲突案例里看。
很多隐私治理的问题不是单点坏了,而是前台文案、脚本触发、邮件自动化和报表解释互相打架。下面三张冲突卡可以点击,先选最像你现在情况的一张,选中卡片会说明怎么从可见现象追到隐藏冲突。
选择一个真实冲突
不要只问有没有 banner。问这个冲突会让哪个增长动作失真。
- 触发场景
- 运营加了 10% off 邮件弹窗,用户输入邮箱后进入欢迎流,但弹窗没有清楚区分折扣领取、订单通知和营销邮件。
- 可见现象
- 订阅数上涨,团队想立刻加欢迎流、弃购流和再营销受众。
- 隐藏冲突
- 邮件 consent、隐私政策、表单文案和自动化触发不一致,后续退订和删除请求也没有闭环。
- 第一测试
- 先提交一次测试订阅,检查表单文案、Klaviyo/邮件工具字段、双重确认设置、退订链接和删除请求路径。
- 证据包
- 要放表单版本记录、订阅字段、欢迎流触发条件、退订页、客服请求模板和供应商清单。
- 修复顺序
- 先改表单授权文案和字段映射,再更新隐私政策和供应商清单,最后恢复自动化邮件。
- 报表备注
- 邮件名单增长要拆成可营销订阅、仅领取折扣、退订和无效地址,不能只看总订阅数。
- 冻结规则
- 营销授权不清时,冻结新增欢迎流、SMS、再营销同步和相似受众导出。
- 用户同意证据记录
- 节点=邮件弹窗授权不清;范围=折扣弹窗/欢迎流/再营销同步;证据=表单版本、订阅字段、退订页、客服模板、供应商清单;负责人=邮件负责人;最后核验日期=2026-10-03;升级路径=营销授权不清时升级邮件和隐私负责人。
- 触发场景
- 团队修复 Consent Mode v2 和 banner 后,GA4 purchase、Google Ads 转化和 Meta 事件同时下降。
- 可见现象
- 会议里马上有人判断广告变差、页面变差或素材疲劳。
- 隐藏冲突
- 数据可见性变化被误读成业务变化;ad_user_data、ad_personalization、analytics_storage 或像素触发顺序变化可能改变报表。
- 第一测试
- 先对照 Shopify 订单、同意率、Consent Mode 参数、GA4 DebugView、Tag Assistant 和广告平台诊断。
- 证据包
- 要放修复日期、修复内容、订单是否同步下降、同意率变化、事件缺口和建模数据说明。
- 修复顺序
- 先加报表口径备注,再判断是否需要广告或页面动作;不要用预算去修 consent 造成的可见数据缺口。
- 报表备注
- 周报要写清“真实订单”和“可见转化”的区别,注明这周不能和上周直接按平台转化数比较。
- 冻结规则
- 订单没同步下降前,不因为平台可见转化下降就立刻砍预算或重做页面。
- 用户同意证据记录
- 节点=Consent 修复后报表掉量;范围=GA4/Ads/Meta/Shopify 订单;证据=修复日期、同意率、Consent Mode 字段、DebugView、Tag Assistant、真实订单;负责人=数据负责人;最后核验日期=2026-10-03;升级路径=可见转化和真实订单分歧时升级周报口径。
暂停/继续规则
拒绝路径没测过
| 先停 | 可以继续 |
|---|---|
未验证拒绝追踪后的购买、退款与客服可用性前,不要上线或放量。 | 先走一遍拒绝路径并记录每一步结果,再继续。 |
| 凭什么判断 拒绝路径截图与操作记录。 | |
供应商脚本不明
| 先停 | 可以继续 |
|---|---|
不知道谁在读数据、写到哪里时,先不要开启相关营销或分析脚本。 | 补齐脚本清单、用途和关闭方式,再决定是否启用。 |
| 凭什么判断 脚本清单与供应商说明。 | |
权利请求无入口
| 先停 | 可以继续 |
|---|---|
访问、删除或更正请求没有入口和负责人时,不要宣称已经合规。 | 先建立请求入口、时限和记录,再对外说明。 |
| 凭什么判断 请求入口、处理记录和负责人。 | |
不是所有数据下降都等于业务变差。
用户同意状态会影响 GA4、广告再营销、邮件名单、热图工具和客服请求。暂停/继续规则要同时区分真实业务问题和同意边界变化。
- 页面有 banner,但非必要脚本提前触发。: 暂停:先修触发顺序,再上线。
- 新增广告像素但未更新供应商清单。: 补证据前暂停:补清单、政策页和测试记录。
- 同意率变化导致报表波动。: 带报表说明继续:在报表里标注 consent 边界。
- 客户权利请求无人负责。: 暂停新增数据采集:先补负责人、处理步骤和响应时限。
报表回写
把 consent 结论回写到 GA4、广告和团队周报。
隐私检查表只是起点。真正能帮业务的是把同意率、事件缺口、建模数据和可见转化变化写进报表解释,让广告、CRO 和邮件同事知道什么时候该改页面,什么时候只是 consent 口径变化。
逐行对照:决策、复用
| 项目 | 决策 | 复用 |
|---|---|---|
| GA4 Consent Mode 参数 | 记录 ad_storage、analytics_storage、ad_user_data、ad_personalization 是否按地区和用户选择变化。 | 回写到 GA4 Consent Mode 课程,作为标签配置和 DebugView 复核条件。 |
| 事件缺口与真实订单 | 对照 Shopify 订单、GA4 purchase、Google Ads 转化和 Meta 事件,分清可见数据变化和真实业务变化。 | 回写到事件 QA 表和周报备注,不因为平台可见转化下降就立刻砍预算。 |
| 再营销和邮件授权 | 把可营销订阅、仅领取折扣、退订、删除请求和再营销受众同步状态拆开记录。 | 回写到广告受众、邮件欢迎流和客服请求记录,避免把授权不清的人继续放进触达链路。 |
继续学习时打开这些内链
- EU 边界与 GPSR:主体、政策页、税费与包裹边界先对齐。
- 市场进入风险:新市场先过风险门,再看预算。
- Payments 与结算:显示价、收费和 payout 三者的口径。
- 事件质量检查:同意状态变化后,怎么确认事件真的对。
如果你正在修报表、标签或预算判断,不要在本页凭感觉结束。把这份同意状态记录带到下面的工作流继续复核。
把检查变成可复用结论
按数据路径判断同意状态,再把结果交给运营。
状态测试和冲突案例提供的事实,要翻译成初学者能执行的暂停、恢复和责任分派动作。一个绿色后台状态或一条平台事件都不足以放行。
把状态测试转成运营动作前,先写清哪条数据路径变了。只有默认值、更新值、地区分支和撤回后的结果连起来,报表变化才有可解释的边界。把订单、同意率、事件缺口、供应商记录和客户请求放到同一时间线。这能帮助团队组织证据,不会替代技术实现或专业意见。先写暂停范围与恢复条件,再把结论交给广告、邮件或数据负责人。不要因为可见转化下降就重新打开本应被抑制的链路。
临时通过也要有边界
最小记录不是一句“已检查”,而是下面那张治理记录:复核范围、数据用途、脚本清单、Consent 状态测试、报表边界、负责人、暂停或继续、治理地图、供应商与客户权利、法律升级。
有限范围的临时通过
证据不完整时,只能给有限流量、有限市场或有限 SKU 的临时通过,并写明到期日期。治理目标不是第一天完美,而是把未完成项锁在可回收的范围内。
恢复条件不是“数据看起来正常”
四种同意状态的结果都与预期一致。
表单字段和退订路径一致。
缺失的收件人已恢复到供应商清单。
周报明确区分建模事件和可见事件。
- 数据存在与使用边界:先把“收到了数据”和“可以继续触达”分开。一次访问里,订单通知记录、表单字段、分析事件、营销受众和供应商同步可能同时出现。某一个记录可以存在,不代表其余路径都可以用于分析、再营销或邮件。检查时要把数据类别、接收方、访客选择和下一步动作写在同一行;这样“有数据”不会被误读成“可以继续用数据”。20oz 保温杯页面的折扣表单尤其容易把领券和营销授权混在一起。若首次访问已经发出营销请求,或拒绝后事件仍可见,先记录页面、工具和用户状态;短期只冻结会扩大新数据或受众的动作,而不是靠一张 banner 或一条后台绿灯继续投放。按首次访问、拒绝、接受、撤回四种状态,逐一写下预期、实际触发和负责人。把问题归到页面、标签、报表或变更层,避免把一个可见症状交给错误的负责人。在证据记录里写清暂停范围和恢复条件,再决定是否恢复广告、受众、欢迎流或新表单。
- 检查结果如何复查:报表变化先解释口径,再判断增长;记录要经得起复查。GA4、广告平台或再营销受众下降时,先把 Shopify 订单、同意率、事件缺口、建模数据和客户请求放在同一时间段读。只有真实订单、客户反馈或履约事实也同向变化,才进一步检查预算或页面优化;否则周报应说明 consent 边界,不能为了好看的转化数字重新打开本应抑制的链路。安排一次独立复查:让一位没有参与测试的执行者复述四种状态、目前市场里哪个工具仍有风险、暂停什么、证据在哪、什么条件恢复。若复述仍依赖某位技术同事的记忆,这份清单还不能作为可运营的用户同意证据记录。先标注当前市场、日期和同意状态变化,再并排读取订单、事件和受众变化。把可见数据变化、已证实的业务变化和仍未解释的缺口分成三类,不用一个总转化数字下结论。安排一次独立复查;如果复查无法确认,先补负责人、证据位置或恢复条件,再继续新增采集。
快速自测
有弹窗,不等于脚本受控。
你的网站已经有 cookie banner,但无痕窗口首次访问时,Tag Assistant 显示营销标签已经触发。团队说"反正有弹窗,先上线再说"。最稳的判断是什么?
自测:先选再看反馈
自测未作答
这次同意检查先做什么
说明
先选一个动作
先停冲突脚本再查
这一步会放大风险
同意状态压力判断练习
真正会出错的时刻,是业务压力让团队只看表面通过。
隐私治理最容易被误读成有弹窗就行。实际上,弹窗、报表、app、客户请求都会在不同压力下暴露证据缺口。选择一个压力场景,把第一证据、允许动作和冻结规则写回同意证据记录。
选择一个 consent 压力
不要先问能不能上线。先问:这个压力想让我们跳过哪一层证据?
- 压力场景
- 报表突然掉量,会议里有人马上说广告或页面变差了。
- 诱人的错误动作
- 直接改预算、改出价或重做页面。
- 更稳读法
- 先确认是否刚改过 cookie banner、Consent Mode、GTM、像素或 data sharing 设置。
- 第一证据
- 先对照同意率、事件缺口、Tag Assistant 诊断、GA4 DebugView 和广告平台诊断。
- 允许动作
- 如果是 consent 边界变化,就在报表里标注口径,不先动预算。
- 冻结规则
- 同意状态没验明前,不把数据掉量当成业务掉量。
- 用户同意证据记录
- 范围=GA4/Google Ads/Meta 报表;状态=修复前后同意率和四个 Consent Mode 字段;证据=DebugView、Tag Assistant、真实 Shopify 订单;负责人=数据负责人;最后核验日期=2026-10-03;升级路径=订单没跌但平台转化跌时升级报表口径说明。
- 压力场景
- 运营想马上加邮件弹窗、评论工具、热图或 affiliate 脚本。
- 诱人的错误动作
- 只看工具能不能提升转化,不更新供应商脚本清单。
- 更稳读法
- 每个新增工具都是新的数据接收方、触发条件和客户承诺。
- 第一证据
- 先写清它收集什么、传给谁、是否受 consent 控制、隐私政策是否需要更新。
- 允许动作
- 清单、政策页、状态测试和回滚负责人都写完后,再上线工具。
- 冻结规则
- 新增脚本没有清单、没有测试记录、没有负责人,就先不发布。
- 用户同意证据记录
- 范围=新弹窗/评论/热图/affiliate 工具;状态=收集字段、接收方、触发条件、是否受用户同意控制;证据=供应商清单、表单版本、隐私政策变更;负责人=工具负责人;最后核验日期=2026-10-03;升级路径=未入清单时升级运营和技术负责人。
- 压力场景
- 客服收到删除、退订或 opt-out 请求,但团队还想继续加再营销受众。
- 诱人的错误动作
- 把客户请求当成客服邮箱里的小事。
- 更稳读法
- 客户权利请求会反过来检验你的数据流、供应商清单和响应时限是否真实存在。
- 第一证据
- 先找请求记录、处理负责人、响应模板、后台操作路径和供应商删除路径。
- 允许动作
- 请求链路能闭环后,再考虑新增数据采集或再营销动作。
- 冻结规则
- 客户请求无人负责时,冻结新增采集工具和新再营销受众。
- 用户同意证据记录
- 范围=删除/退订/opt-out 请求;状态=请求记录、后台路径、供应商删除路径、响应时限;证据=工单、邮件、后台日志、供应商确认;负责人=客服/隐私负责人;最后核验日期=2026-10-03;升级路径=无人负责时升级高风险事件响应。
同意证据记录
把 consent 证据链整理成团队可以复查的同意证据记录。
不要把记录缩成一句“banner 正常”。真正有用的记录,要能解释脚本清单、四种状态测试、报表边界、客户权利负责人和复核周期。
用户同意证据记录
把当前选择保存为本地练习草稿。
这份保存记录是本地推演草稿,不是合法同意、合规结论或真实客户请求处理记录。它会收集你选择的状态沙盘、节点、冲突、压力练习和填写的治理字段。先用当前状态、数据用途与地区分支、供应商接收方和 DSAR 路径检查记录是否完整。数据只留在当前浏览器;不会连接、读取或修改 Shopify、GA4、Google、Meta、邮件、客户、订单、账户、供应商或生产数据。只有自测答对且字段填完后,才把它带去做受限人工复核。已保存、恢复或导出都不等于同意有效、请求已完成或可以上线。
这一课还没有完成的检查点。可以从「直接动手」开始。
自测未作答
常见问题
- 什么时候需要做隐私、Cookie 与同意治理?
当你准备安装 cookie banner、广告像素、GA4、邮件弹窗、评论 app、热图工具,或者准备做再营销和邮件自动化时,就需要这篇课。核心不是有没有弹窗,而是用户同不同意以后,你能不能收集、使用、继续触达这些数据。
- 用户不同意时,还能不能收集和使用数据?
不要用一句能或不能回答。先把数据分成必要功能、分析、广告、邮件和再营销,再看 Shopify Customer Privacy API、cookie banner、Google Consent Mode v2、供应商脚本和当地规则怎么控制。非必要营销追踪在用户未选择或拒绝后不应该继续按同意状态触发。
- 同意状态冲突检查先查什么?
先查可见现象和隐藏冲突是不是一致:有 banner 但像素提前触发,邮件弹窗收了邮箱但营销授权不清,或者 Consent Mode 修复后报表掉量。每个冲突都先做四状态测试,再写证据、负责人、最后核验日期和升级路径。
- 网站有 cookie banner,是不是就算隐私和用户同意检查完成了?
不是。要测试首次访问、拒绝、接受、撤回或 opt-out 后,像素、GA4、邮件弹窗、供应商脚本和报表解释是否真的按状态变化。banner 只是入口,不是完成标记。
- Consent Mode 修复后 GA4 或广告转化掉了,应该怎么办?
先查同意率、ad_storage、analytics_storage、ad_user_data、ad_personalization、DebugView、Tag Assistant 和 Shopify 真实订单。真实订单没同步下降前,不要因为平台可见转化下降就立刻砍预算或重做页面。
- Meta Pixel 或 Google tag 有没有在同意前提前触发,怎么查?
用无痕窗口做首次访问、拒绝、接受、撤回四种状态测试,记录 Network、Tag Assistant、Pixel helper、browser storage、Customer Privacy API 状态和 GTM 发布时间。
- 折扣邮件弹窗收邮箱时,营销授权要怎么写清楚?
把领券、订单通知和营销邮件拆开说明,检查表单字段、双重确认、退订链接、删除请求路径和供应商清单。营销授权不清时,先冻结新增欢迎流、短信触达、再营销同步和相似受众导出。
- 完成这套检查后,应该留下什么记录?
留下用户同意证据记录:脚本触发、用户同意状态、事件缺口、政策页、报表边界、客户权利、供应商清单、负责人、最后核验日期、升级路径和冻结范围。这样下一次加像素、改邮件弹窗或解释报表时,不需要重新猜。
隐私同意之后的合规路径
同意核对完成后,把仍未闭环的市场与 EU 问题交给对应路径。
这些链接只用于继续核对证据边界,不代表某个市场、脚本或税务处理已经获准;请按目标市场和当前系统逐项复核。
- 市场进入风险:补齐边界证据: 如果同意、追踪或数据用途影响新市场放行,回到市场风险地图逐项确认负责人和暂停条件。
资料来源
公开正文只引用官方核对路径。
这篇课不提供法律结论。官方来源用于确认 Shopify 设置、Customer Privacy API、Google Consent Mode v2、EDPB consent、ePrivacy 和 EU online privacy 的基本核对边界。